

Angreifer sind versierter und Angriffe komplexer geworden. Threat Hunting ist ein nachrichtendienstlich gestützter Ansatz der Cybersicherheit, der darauf setzt, Spuren zu verfolgen, statt auf einen Angriff zu warten.
Die sich entwickelnde und verändernde digitale Welt hat auch bei Angriffen im Bereich der Cybersicherheit erhebliche Veränderungen mit sich gebracht. Insbesondere der rasche Vormarsch künstlicher Intelligenz in der IT-Branche und die wachsende Leistungsfähigkeit von Computersystemen sowie die steigende Zahl und Qualifikation von Akteuren, die potenziell Cyberangriffe ausführen können, haben Cyberangriffe ausgefeilter und komplexer gemacht.
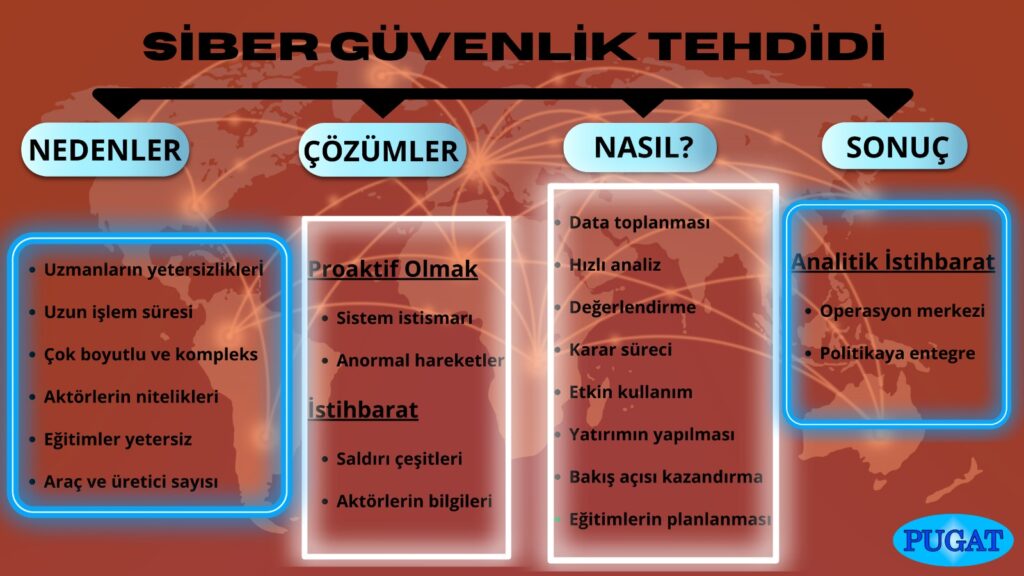
Rund 70 % der Organisationen halten den Einsatz künstlicher Intelligenz für notwendig, um Cyberangriffe zu verhindern und/oder ihre Schäden zu minimieren. Die Lage der Cyberbedrohung lässt sich wie folgt beschreiben:
- Mängel bei Zahl und Qualifikation der in der Cybersicherheit tätigen Fachleute (cyber skill shortages),
- lange Verweildauer (dwell time) (die durchschnittliche Dauer der Bearbeitung von Cyberangriffen oder -bedrohungen beträgt etwa 191 Tage, was für eine wirksame Sicherheit von IT-Systemen viel zu lang ist),
- die Tatsache, dass Cyberangriffe und -bedrohungen mehrdimensional und komplex (multidimensional and complicated) geworden sind,
- die anhaltende Zunahme von Zahl und Fähigkeiten der Bedrohungsakteure,
- unzureichende interne und externe Schulungen im Bereich Cybersicherheit,
- die große Zahl der zur Absicherung von IT-Systemen eingesetzten Werkzeuge und Hersteller (too many tools from different vendors),
und Ähnliches.
In der heutigen IT-Welt, in der Risiken und Bedrohungen täglich komplexer und vielfältiger werden, ist auch die Absicherung von IT-Systemen ebenso schwierig und komplex geworden. Präventive und schützende Maßnahmen (preventive and protective measures) können gegen aktuelle und künftige Cyberangriffe inzwischen unzureichend sein. Der wirksamste Weg, damit umzugehen, besteht zweifellos darin, proaktiv zu sein oder es sein zu können.
Das Wichtigste, was Organisationen brauchen, um ihre Systeme gegen interne und externe Bedrohungen zu stärken (fortify themselves from both internal and external threats/attackers), sind Informationen über Cyberangriffe und potenzielle Akteure, mit anderen Worten: nachrichtendienstliche Erkenntnisse.
Security Operation Center (SOC)
Man kann sagen, dass heutige Security Operation Center (SOC) sich auf zwei Hauptziele konzentrieren. Das erste besteht darin, Schwachstellen von Systemen zu erkennen und zu beheben, bevor sie ausgenutzt werden (fix before exploitation), sowie durch die Überwachung im Sicherheitszentrum (monitoring network and logs) ungewöhnliche Aktivitäten zu erkennen, zu analysieren und gegen Ereignisse mit Bedrohungs- oder Angriffscharakter die nötigen Maßnahmen zu ergreifen. Die andere wichtige Funktion ist, nach einem erfolgten Cyberangriff eine forensische Untersuchung durchzuführen und rechtliche Schritte gegen die Angreifer einzuleiten und zu verfolgen.
Es wird davon ausgegangen, dass bestehende Systeme gegen mögliche Cyberangriffe in naher Zukunft unzureichend sein könnten. Um dem zu begegnen, braucht es Sicherheitsstrategien und Sicherheitsrichtlinien der neuen Generation. Der Begriff, der hier auftaucht, ist Cyber Intelligence und Analytik (cyber intelligence and analytics). Folgerichtig werden neben den traditionellen Schutz- und Verteidigungsaspekten der Cybersicherheit nachrichtendienstliche und proaktive Methoden benötigt. Anders gesagt: Vor allem die Integration der proaktiven Seite des Cyber Threat Hunting in bestehende Sicherheitssysteme und Sicherheitsrichtlinien ist von großer Bedeutung.
Bekannte und unbekannte Cyberbedrohungen (Known/Unknown Threats)
Beim Schutz von Systemen gegen verborgene, unbekannte und neu auftretende (hidden, unknown and emerging) Cyberangriffe leistet Cyber Threat Hunting einen wichtigen Beitrag. Nach der Threat-Hunting-Umfrage von SANS aus dem Jahr 2017 geben rund 97 % der Cybersicherheitsexperten und -verantwortlichen an, dass Threat Hunting Geschwindigkeit und Genauigkeit bei der Abwehr von Bedrohungen erhöht.
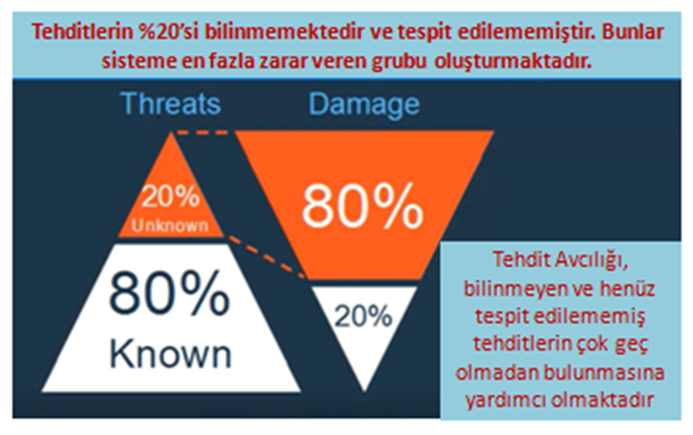
Nach einer Untersuchung von IBM machen unbekannte und unentdeckte Bedrohungen etwa 20 % aller Bedrohungen aus. Der Schaden, den diese Gruppe an Systemen anrichtet, beträgt dagegen, umgekehrt proportional zu ihrem Anteil, 80 %. Selbst wenn die Cybersicherheitsanalysten in den SOC und andere Sicherheitsverantwortliche ihre Aufgaben lückenlos erfüllen, bestehen Bedrohungen, die mit den vorhandenen Fähigkeiten nicht erkannt werden können, offenbar fort. Unentdeckbare Bedrohungen sind zwar wenige, bilden aber die Gruppe, die Systemen und Organisationen den größten Schaden zufügt.
Die Fähigkeit, die uns gegen dieses negative Bild den wirksamsten und flexibelsten Handlungsspielraum verschaffen wird, ist die Entwicklung eines nachrichtendienstlich gestützten Cybersicherheitssystems und entsprechender Strategien. Mit anderen Worten: Ein nachrichtendienstlich gestütztes kognitives Security Operation Center (intelligence led cognitive SOC) kann uns die benötigte Fähigkeit verschaffen. Ein weiterer wichtiger Punkt ist die Sammlung, rasche Analyse, Bewertung, Einbindung in den Entscheidungsprozess und wirksame Nutzung von Daten über mögliche Bedrohungen, potenzielle Akteure, wahrscheinliche Angriffe sowie Techniken und Methoden der Angreifer. Um diese Fähigkeit zu erlangen und Systeme besser und sicherer auf die Zukunft vorzubereiten, sollten die nötigen Investitionen in nachrichtendienstliche Erkenntnisse und nachrichtendienstlich gestütztes Threat Hunting getätigt werden. Investitionen allein im technischen Bereich reichen dafür nicht aus; ebenso wichtig ist es, den Beschäftigten die nötige Sichtweise und das Verständnis für das Thema zu vermitteln und die erforderlichen Schulungen im Voraus zu planen. Zudem ist es zweifellos von großer Bedeutung, diese Fähigkeit durch künstliche Intelligenz und selbstlernende Algorithmen zu unterstützen.
Quellen
- info.learningtree.co.uk info.learningtree.co.uk
- darktrace.com darktrace.com
- securitymagazine.com securitymagazine.com
- computer.org computer.org
- crowdstrike.com crowdstrike.com
- ibm.com ibm.com
- mcafee.com mcafee.com
Monatlich · kostenlos
Kompass des Monats
Der monatliche Newsletter von PUGAT.
Weiterlesen

Die sich wandelnde Cyberbedrohungslage und die Cybersicherheitsvorschriften der EU

Allianz für Cyber-Sicherheit (ACS): Abstimmung und Koordinierung in der Cybersicherheit in Deutschland
Das hässliche Gesicht des hybriden Krieges im Cyberraum: Fancy Bear (APT28)
Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite
