Die Apps auf unseren Telefonen erzeugen riesige Datenmengen über unser Leben. Die Sicherheitsrisiken mobiler Anwendungen und die grundlegenden Maßnahmen, die Entwickler treffen sollten.
Mobile Anwendungen haben einen großen Sprung gemacht und werden heute breit genutzt. Verbreitung und Beliebtheit mobiler Anwendungen betreffen nicht nur Endnutzer, sondern auch Unternehmen und Institutionen.
Die Sicherheit mobiler Anwendungen konzentriert sich auf die Softwaresicherheit mobiler Apps auf verschiedenen Plattformen wie Android, iOS und Windows Phone. Mit der wachsenden Bedeutung von Cybersicherheit und IT-Sicherheit ist auch die Sicherheit mobiler Anwendungen in den Vordergrund gerückt.
Viele Unternehmen setzen ganz auf mobile Anwendungen, um mit Nutzern in aller Welt in Verbindung zu treten. Die immer stärkere Verbreitung mobiler Geräte hat zu einem beachtlichen Wachstum der App-Branche geführt. Folgerichtig hat auch die Sicherheit dieser Anwendungen an Bedeutung gewonnen.
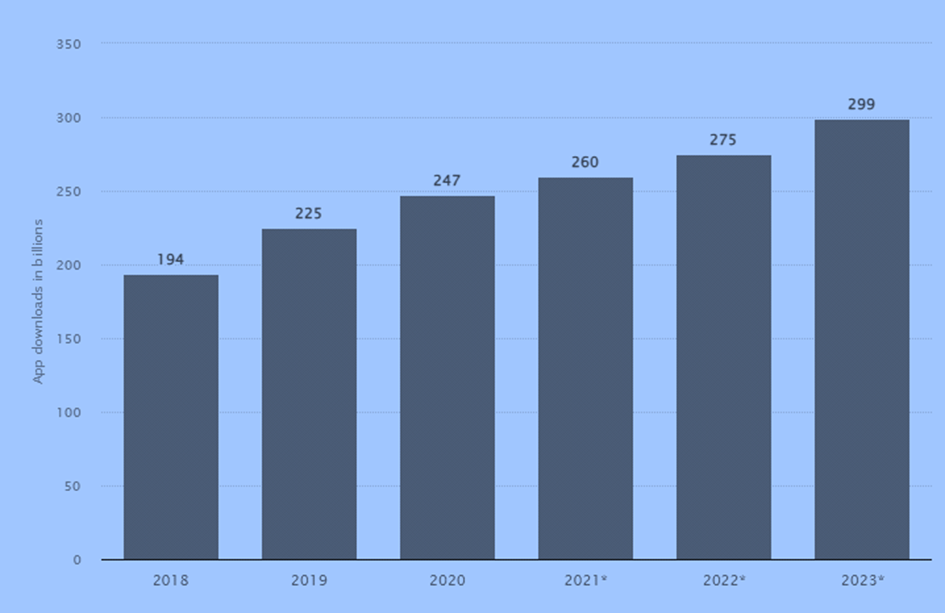
Alle gängigen mobilen Plattformen bieten Sicherheitsfunktionen, die Entwicklern helfen sollen, sichere Anwendungen zu bauen. Die Auswahl unter den unzähligen Sicherheitsoptionen bleibt jedoch meist dem Entwickler überlassen.
Kommt es zu einem Angriff mit Schadsoftware, können folgende Folgen eintreten:
- Kontoübernahme (account takeover)
- Diebstahl von Anmeldedaten (stolen login credentials)
- Unbefugter Zugriff auf Unternehmensnetzwerke (unauthorized access to business networks)
- Identitätsdiebstahl (identity theft)
Mobile Anwendungen erzeugen enorme Datenmengen über Menschen und ihr Leben. Deshalb ist es sehr wichtig, dass Apps diese Informationen sicher erzeugen, speichern und nutzen. Dafür können Lösungen wie Identitätsprüfung (Identity Verification), starke Authentifizierung (Strong Authentication) und biometrische Authentifizierung (Biometrics) eingesetzt werden.
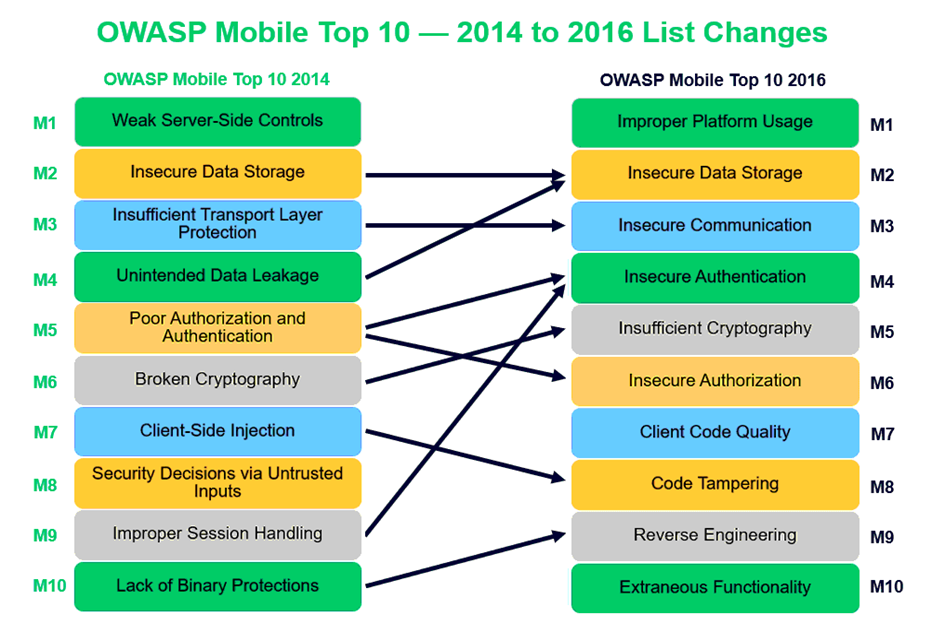
Strategien zur Verringerung der Sicherheitsrisiken mobiler Anwendungen:
- Die Kommunikation von Apps untereinander einschränken, Zugriffe begrenzen, restriktive Dateiberechtigungen anwenden,
- Verschlüsselung bei der Datenspeicherung (Data Storage) wirksam einsetzen und die Schlüssel (encryption keys) schützen,
- SSL/TLS-Zertifikate von autorisierten Zertifizierungsstellen beziehen und verwenden,
- Statt lokaler Authentifizierung serverseitige Authentifizierung nutzen,
- Starke kryptografische Standards verwenden (nach den Empfehlungen des National Institute of Standards and Technology, NIST),
- Sensible Daten nicht auf dem Gerät speichern oder ablegen,
- Prüfen, ob Anfragen an Backend-Prozesse vom identifizierten Nutzer stammen,
- Rollen, Rechte und Berechtigungen des authentifizierten Nutzers kontrollieren,
- Verständlichen, gut dokumentierten Code verwenden und ausreichend testen,
- Digitale Signaturen, Code-Härtung (code hardening) und Prüfsummen (checksums) einsetzen,
- Reverse Engineering verhindern. Mit anderen Worten: Angreifer sollten nicht verstehen können, wie die App funktioniert.
- Protokolle sollten keine allzu aufschlussreichen Angaben zum Backend enthalten.
Sinnvoller ist es, die OWASP-Liste mobiler Sicherheitslücken als Ausgangspunkt zu betrachten. Diese Lücken zu schließen, ist nur das Minimum. Um mobile Anwendungen abzusichern, sollte man bedenken, dass die Liste als Ausgangspunkt zu verstehen und weiterzuentwickeln ist. (Aktualisierung: Die OWASP Mobile Top 10 wurden 2024 überarbeitet.)
Quellen
- OWASP Mobile Top 10 owasp.org
- NIST – Kryptografische Standards csrc.nist.gov
- Statista – Number of free mobile app downloads worldwide statista.com
- Synopsys – What is mobile application security? synopsys.com
- SaM Solutions – Top mobile technology trends sam-solutions.com
- OneSpan – Mobile app security onespan.com
- SectigoStore – OWASP Mobile Top 10 sectigostore.com
Monatlich · kostenlos
Kompass des Monats
Einmal im Monat: fünf Punkte aus Europas Sicherheits- und Migrationsagenda und die PUGAT-Beiträge des Monats in Ihrem Postfach.
Die Anmeldung zum Newsletter startet in Kürze.
Weiterlesen
Die sich wandelnde Cyberbedrohungslage und die Cybersicherheitsvorschriften der EU

Allianz für Cyber-Sicherheit (ACS): Abstimmung und Koordinierung in der Cybersicherheit in Deutschland
Das hässliche Gesicht des hybriden Krieges im Cyberraum: Fancy Bear (APT28)
Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite