

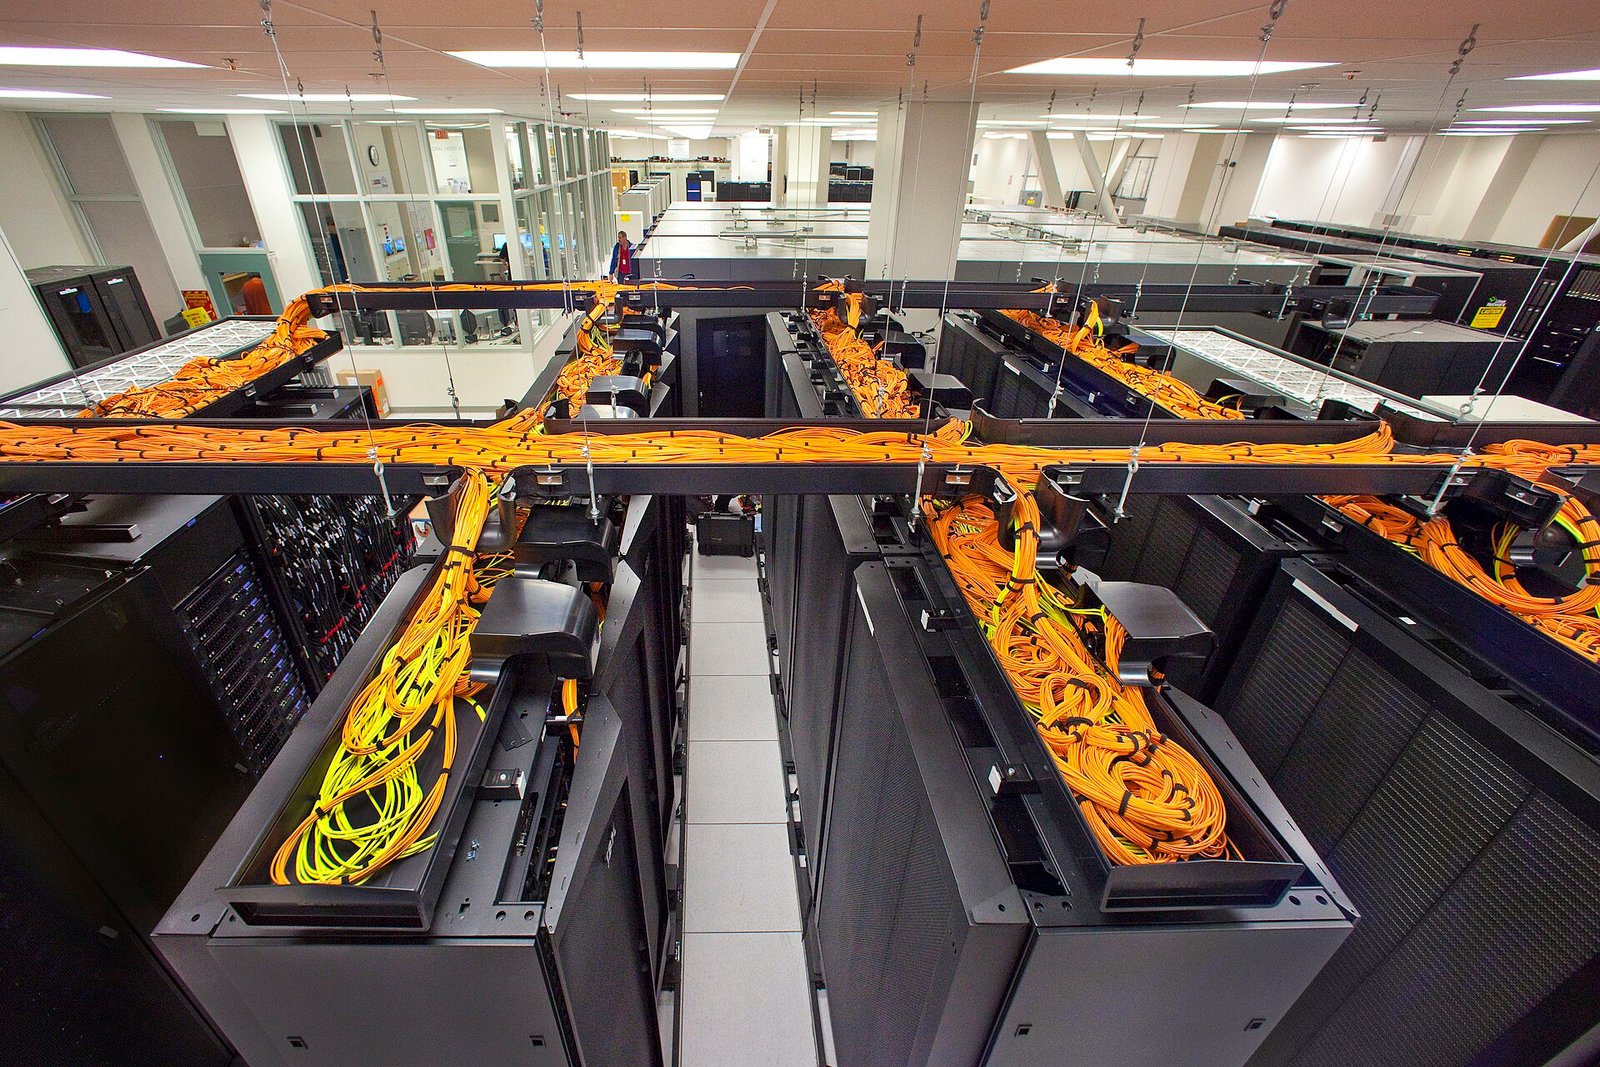
Die meisten Organisationen verfolgen eine Multi-Cloud- oder Hybrid-Cloud-Strategie. Diese Vielfalt macht ein ganzheitliches Sicherheitsmanagement über verschiedene Dienste hinweg unerlässlich.
Heute entwickelt sich die Technik in schwindelerregendem Tempo und schreitet rasch voran. Folgerichtig verändern sich auch die Systeme und Technologien, die Organisationen nutzen, schnell. Laut einer Flexera-Umfrage von 2021 verfolgen 92 % der Organisationen eine Multi-Cloud-Strategie und 80 % eine Hybrid-Cloud-Strategie. Multi-Cloud bedeutet, mehr als einen Cloud-Anbieter zu nutzen, Hybrid-Cloud, private und öffentliche Clouds zu kombinieren.
Der größte Nachteil dieser Nutzungsform sind die Probleme und Schwierigkeiten, Kompatibilität und Koordination zwischen den Diensten herzustellen. Im Mittelpunkt sollte dabei ein ganzheitliches Sicherheitsmanagement stehen. Dieser Ansatz bietet Organisationen Vorteile, die über herkömmliche Unternehmenslösungen hinausgehen.
Im Licht der obigen Erläuterungen und Bewertungen ist die Bedeutung von Daten und Datensicherheit in Cloud-Technologien offensichtlich. Um Datensicherheit zu gewährleisten, sollen die grundlegenden Anforderungen der Informationssicherheit erfüllt werden, die in der Branche als CIA-Triade bekannt sind: Vertraulichkeit, Integrität und Verfügbarkeit.
– Vertraulichkeit (Confidentiality): Verhindert den Zugriff Unbefugter auf Daten und bietet zu diesem Zweck Schutz.
– Integrität (Integrity): Verhindert, dass Daten von Unbefugten verändert oder manipuliert werden.
– Verfügbarkeit (Availability): Ermöglicht den Zugriff auf Daten, wenn sie benötigt werden.
Diese Grundsätze müssen unabhängig davon erfüllt und gewährleistet werden, welches Cloud-Modell (öffentlich, privat oder hybrid) oder welche Kategorie (Infrastructure as a Service (IaaS), Platform as a Service (PaaS), Software as a Service (SaaS)) genutzt wird. Andernfalls entstehen ernste Schwachstellen und das Risiko von Sicherheitsverletzungen. Da diese Dienst- und Bereitstellungsmodelle nicht Thema dieses Beitrags sind, werden sie hier nicht behandelt.
Vor allem die Datenintegrität ist in Cloud-Technologien von großer Bedeutung. Sicherheitsverletzungen in diesem Bereich haben verschiedene Ursachen, die sich so zusammenfassen lassen:
- Menschliche Fehler
- Bedrohungen von innen
- Böswillige Angreifer
- Konfigurationsfehler
- Übertragungsfehler
- Kompromittierte Hardware
Der sensibelste dieser Risikobereiche sind Risiken und Bedrohungen aus dem Inneren der Organisation (Insider-Bedrohungen). Das sind Personen, die Zugang zu den Daten und Systemen der Organisation haben oder deren Zugang nicht rechtzeitig entzogen wurde: derzeitige Beschäftigte, ehemalige Beschäftigte mit nicht gesperrtem Zugang, Partnerorganisationen oder Auftragnehmer. Die von dieser Gruppe ausgehenden Bedrohungen lassen sich in zwei Hauptgruppen einteilen: vorsätzlich und unbeabsichtigt.
- Unbeabsichtigt
- Zugangsdaten nicht schützen
- Opfer von Phishing oder Social Engineering werden
- Fehlende Sicherheitsupdates und Sicherheitspatches
- Weitergabe sensibler Daten an Unbefugte
- Unzureichende Umsetzung von Sicherheitsrichtlinien
- Vorsätzlich
- Spionage
- Vorteilsnahme
- Rache
Laut einer Studie des Ponemon Institute von 2020 gingen 62 % der Insider-Vorfälle auf Nachlässigkeit von Beschäftigten zurück, und die Zahl solcher Vorfälle war gegenüber 2018 um 47 % gestiegen. Daher ist es sehr wichtig, dass Organisationen hier ernsthafte Vorkehrungen treffen. Es sollte eine stabile und verlässliche Sicherheitsstrategie (security strategy and policy) festgelegt und ihre strikte Umsetzung überwacht werden. Mögliche Maßnahmen sind:
- Daten sollten nach Wert und Sensibilität klassifiziert werden.
- Zugriffsrechte sollten eingeschränkt und kontrolliert werden.
- Private und geschäftliche Konten sollten getrennt werden.
- Nutzeraktivitäten sollten beobachtet und überwacht werden (User Activity Monitoring). Diese Überwachung sollte im gesamten Netzwerk erfolgen.
Auch wenn Cloud-Anbieter für die Sicherheit der Infrastruktur verantwortlich sind, müssen Organisationen bestimmte eigene Aufgaben erfüllen. Zunächst senden Organisationen einen großen Teil ihrer sensiblen Informationen an einen Dritten, nämlich einen Cloud-Dienstleister. Diese Übertragung birgt ernste Risiken. Werden beim Senden in die Cloud keine Verschlüsselung und keine sicheren Übertragungsprotokolle genutzt, können Unternehmensinformationen von Hackern abgefangen werden.
Es ist sehr wichtig, dass Organisationen ihre IT-Infrastruktur stärken und ihre Fähigkeit verbessern, Nutzer, Anwendungen und den Sicherheitsperimeter zu überwachen. Zudem ist die Cloud-Sicherheit eine zwischen Anbieter und nutzender Organisation geteilte Verantwortung (Shared-Responsibility-Modell). Die Aufteilung hängt vom Dienstmodell (IaaS, PaaS, SaaS) ab und beeinflusst das Sicherheitsrisiko der Funktionen, die Unternehmen der Cloud anvertrauen.
Bei der Migration von On-Premise-Systemen und IT-Infrastruktur in die Cloud sollten Organisationen professionelle Unterstützung und Beratung in Anspruch nehmen und ein kompetentes eigenes Team aufbauen, das diese Prozesse durchführen und fortführen kann. Eine Schwäche in diesem Bereich kann Organisationen in der Informationssicherheit in Schwierigkeiten bringen und auch ihrem Marktwert schaden.
Im Licht der obigen Daten und Bewertungen lassen sich die Sicherheitsprobleme und Herausforderungen bei der Nutzung von Cloud-Technologien wie folgt benennen:
- Mangelnde Sichtbarkeit (Lack of Visibility)
- Unzureichende Isolation in mandantenfähigen Umgebungen (Multitenancy)
- Zugriffsverwaltung und Schatten-IT (Access Management and Shadow IT)
- Fehlkonfigurationen (Misconfigurations)
Organisationen müssen stets bedenken, dass die Hauptverantwortung für Datenschutz und Datensicherheit bei der Organisation selbst liegt. Die Nutzung von Cloud-Technologien bedeutet nicht, dass diese Verantwortung auf Dritte übergeht, die Cloud-Dienste anbieten. Cloud-Sicherheitslösungen gegen solche Sicherheitsprobleme werden später im Licht der sich wandelnden Sicherheitsdimensionen behandelt.
Monatlich · kostenlos
Kompass des Monats
Der monatliche Newsletter von PUGAT.
Weiterlesen

Die sich wandelnde Cyberbedrohungslage und die Cybersicherheitsvorschriften der EU

Allianz für Cyber-Sicherheit (ACS): Abstimmung und Koordinierung in der Cybersicherheit in Deutschland
Das hässliche Gesicht des hybriden Krieges im Cyberraum: Fancy Bear (APT28)
Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite
