

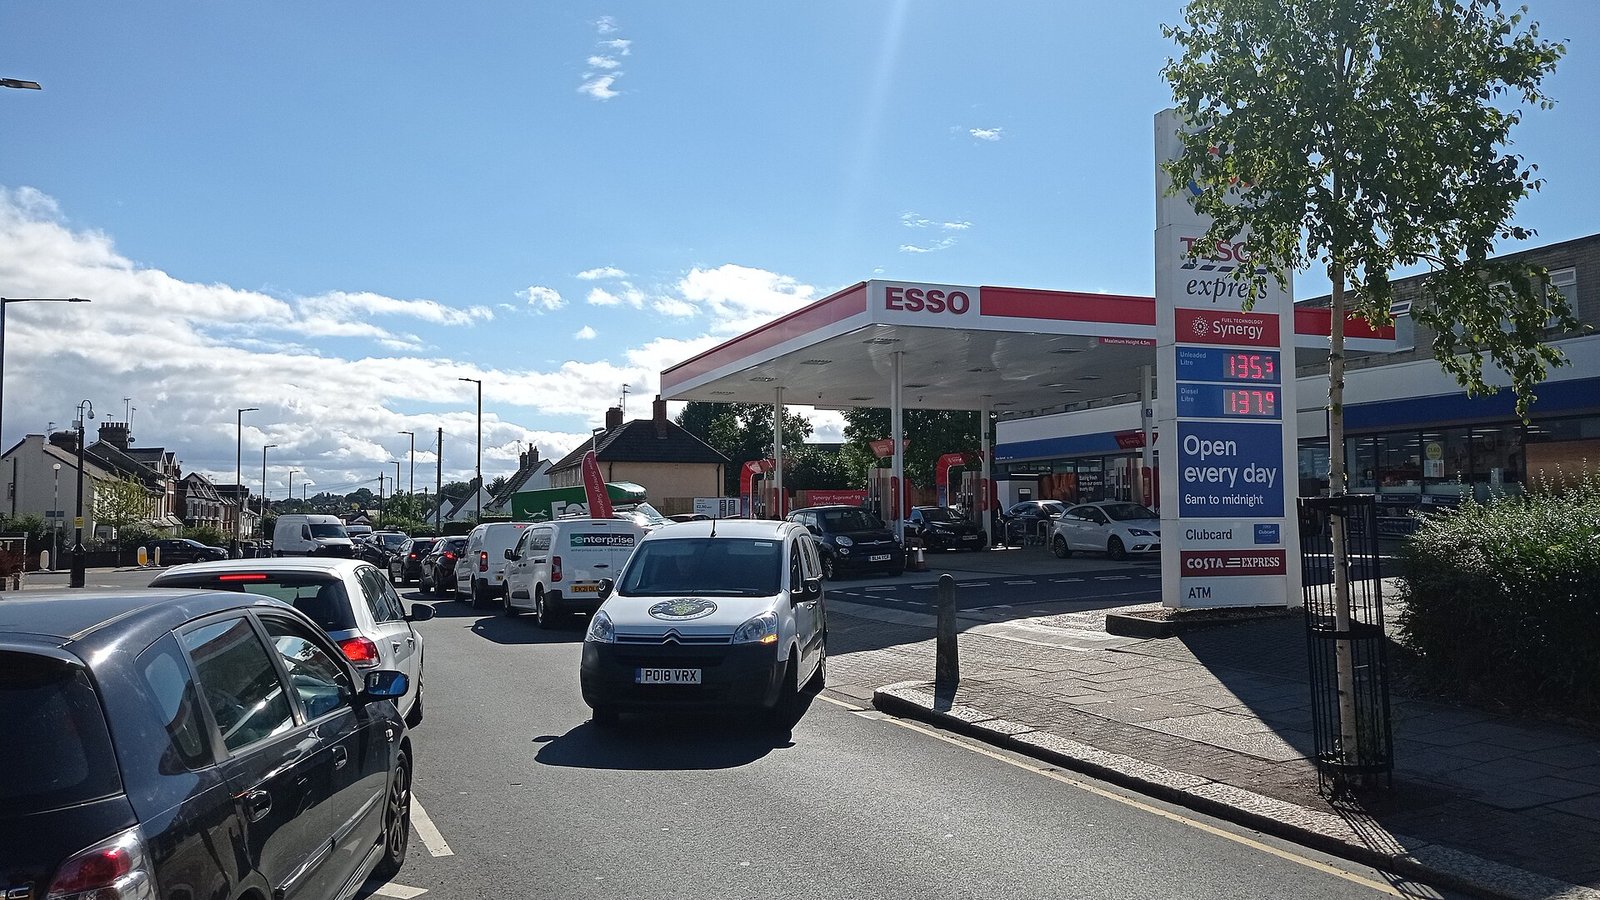
Die größte Kraftstoffpipeline der USA wurde durch einen Cyberangriff lahmgelegt, und an den Tankstellen ging das Benzin aus. Anhand der Colonial-Pipeline-Krise deutet der Autor die Verwundbarkeit kritischer Infrastruktur.
Vor Kurzem wurde die „Colonial Pipeline Company“, einer der größten Kraftstoffverteiler Amerikas, gehackt. Die Pipeline, die rund die Hälfte des Benzin-, Diesel- und Kerosinbedarfs der Ostküste von Texas bis New York transportiert, wurde plötzlich Ziel eines Cyberangriffs, und das Land stand unter Schock. Die Regierung rief einen regionalen Notstand aus und erließ einen „All-hands-on-deck“-Aufruf, um die Bürger nicht ohne Benzin zu lassen. Also: „Wer ein Gewissen hat, soll helfen.“ Sofort wurden strenge Regeln für den Kraftstofftransport gelockert und der Transport mit Tanklastwagen auf den Autobahnen erlaubt. Leider ließ sich dieses Rad des guten Willens mit transportiertem Benzin nicht drehen, und die Bevölkerung bekam die rund drei Tage dauernde Krise zu spüren.
Wegen dieses nur Minuten dauernden Cyberangriffs stiegen in Amerika plötzlich die Kraftstoffpreise. Nachdem das Unternehmen erklärt hatte, es brauche einige Tage, um sich zu erholen, strömten panische Bürger zu den Tankstellen und versuchten, mehr zu tanken, als sie brauchten. Die Kraftstoffpreise erreichten den höchsten Stand seit 2014 und trafen breite Teile der Bevölkerung, von Autofahrern bis zu Fluggesellschaften.
Der Angriff gilt als einer der schwersten Cyberangriffe, die die USA bisher erlitten haben. Es ist eine in der Cyberwelt als „Ransomware“-Angriff bekannte Angriffsart. Er wird mit einer Erpressungssoftware ausgeführt. Dabei kommt eine Schadsoftware zum Einsatz, die den Zugriff der Nutzer auf Dateien sperrt. Fast ein Viertel der heutigen Cyberangriffe sind Angriffe dieser Art.
Wie also lief dieser Vorfall genau ab?
Zuerst drang man in das System des Unternehmens ein und übernahm die Datenbank. Alle Daten wurden auf eine andere Festplatte übertragen. Dann wurde der Zugriff auf alle Dateien mit einem Passwort gesperrt. Plötzlich konnte das Unternehmen nicht mehr auf seine eigenen Daten zugreifen. Die Hacker teilten dem Unternehmen mit, sie würden das Passwort für die Datenbank erst nach Zahlung eines Lösegelds herausgeben. Während sie auf die Entscheidung des Unternehmens warteten, drohten sie mit spöttischem Lächeln, vertrauliche Finanzdaten nach und nach auf den Markt durchsickern zu lassen.
Eigentlich stand die Entscheidung des Unternehmens längst fest. Auf einen so organisierten Angriff hatte es keine Antwort. Aber Geld hatte es reichlich. Obwohl das FBI sagte „Zahlen Sie kein Lösegeld, erhöhen Sie Ihre Cybersicherheit“, meinte das Unternehmen, keine andere Wahl zu haben, als das geforderte Geld sofort zu zahlen. Schließlich wurde das Lösegeld gezahlt. Gegen ein „Bitcoin-Lösegeld“ im Wert von rund 4,4 Millionen Dollar konnte der Ölfluss wiederhergestellt werden.
Dabei hätte das Geld, das nötig gewesen wäre, um die Sicherheitssysteme des Unternehmens aktuell zu halten, nicht einmal die Hälfte des gezahlten Lösegelds betragen. Hätte man ein wenig an Cybersicherheit geglaubt, wäre all dieser Stress nicht nötig gewesen.
Das FBI wies im Verlauf auf die Hackergruppe „DarkSide“ hin. Die aus Osteuropa stammende DarkSide ist eine neue und andere Hackergruppe, bekannt für Ransomware-Angriffe. Sie versucht, das Bild des Robin Hood der Cyberkriminalität zu zeichnen. Es ist sogar bekannt, dass sie an Wohltätigkeitsorganisationen spendet. Zudem lässt sie Krankenhäuser, staatliche Einrichtungen und Schulen in Ruhe: „Wir haben gute Absichten, wir legen uns nicht mit dem Wohl und der Gesundheit der Menschen an. Mit Politik und Geopolitik haben wir auch nichts zu tun. Unser Geschäft ist rein emotional“, sagen sie. Ihre Ziele sind meist zahlungskräftige Opfer. Die Gruppe, die zuletzt Toshiba angriff, gibt nie eine Verbindung zur russischen Regierung zu, bestreitet aber auch nicht, dass die russische Regierung ihre Präsenz im Land duldet, solange sie Russlands Gegner angreift.
Es ist auch eine Tatsache, dass es noch Böswilligere gibt. So wurde 2020 infolge eines Cyberangriffs auf das Universitätsklinikum Düsseldorf eine Patientin im Rettungswagen in ein weit entferntes anderes Krankenhaus umgeleitet und konnte leider nicht gerettet werden.
Präsident Biden sagte, man mache Russland nicht für den Angriff verantwortlich, erwarte aber konkrete Schritte gegen diese Hackergruppe: „Jeder muss gegen illegale Aktivitäten im eigenen Haus vorgehen“, sagte er.
Cybersicherheit ist heute einer der problematischsten Bereiche der Informationstechnik. Während Sicherheit keine riesigen Budgets erfordert, kann, wie die genannten Beispiele zeigen, der materielle Schaden nach einem Angriff leider sehr zermürbend sein. Nicht nur Unternehmen, sondern auch staatliche Einrichtungen müssen auf Cyberbedrohungen vorbereitet sein.
Dass öffentliche Einrichtungen Cyberangriffen nicht standhalten können, führt dazu, dass Daten der Bürger in fremde Hände geraten und das Vertrauen in den Staat erschüttert wird. Solche Angriffe, die selbst in den USA, die große Mittel in Cybersicherheit investieren, im Handumdrehen möglich sind, zeigen auch, wie nötig die digitale Transformation in jeder Institution und jedem Unternehmen ist.
Steht die Türkei Ihrer Meinung nach hier an der richtigen Stelle?
Monatlich · kostenlos
Kompass des Monats
Der monatliche Newsletter von PUGAT.
Weiterlesen

Die sich wandelnde Cyberbedrohungslage und die Cybersicherheitsvorschriften der EU

Allianz für Cyber-Sicherheit (ACS): Abstimmung und Koordinierung in der Cybersicherheit in Deutschland
Das hässliche Gesicht des hybriden Krieges im Cyberraum: Fancy Bear (APT28)
Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite
