Wie konnten die Russen ein WebEx-Gespräch abhören, in dem vier deutsche Offiziere über Taurus-Marschflugkörper sprachen? Ein Hotel in Singapur, gefälschte WLAN-Netze und Langstreckenantennen: drei Möglichkeiten.
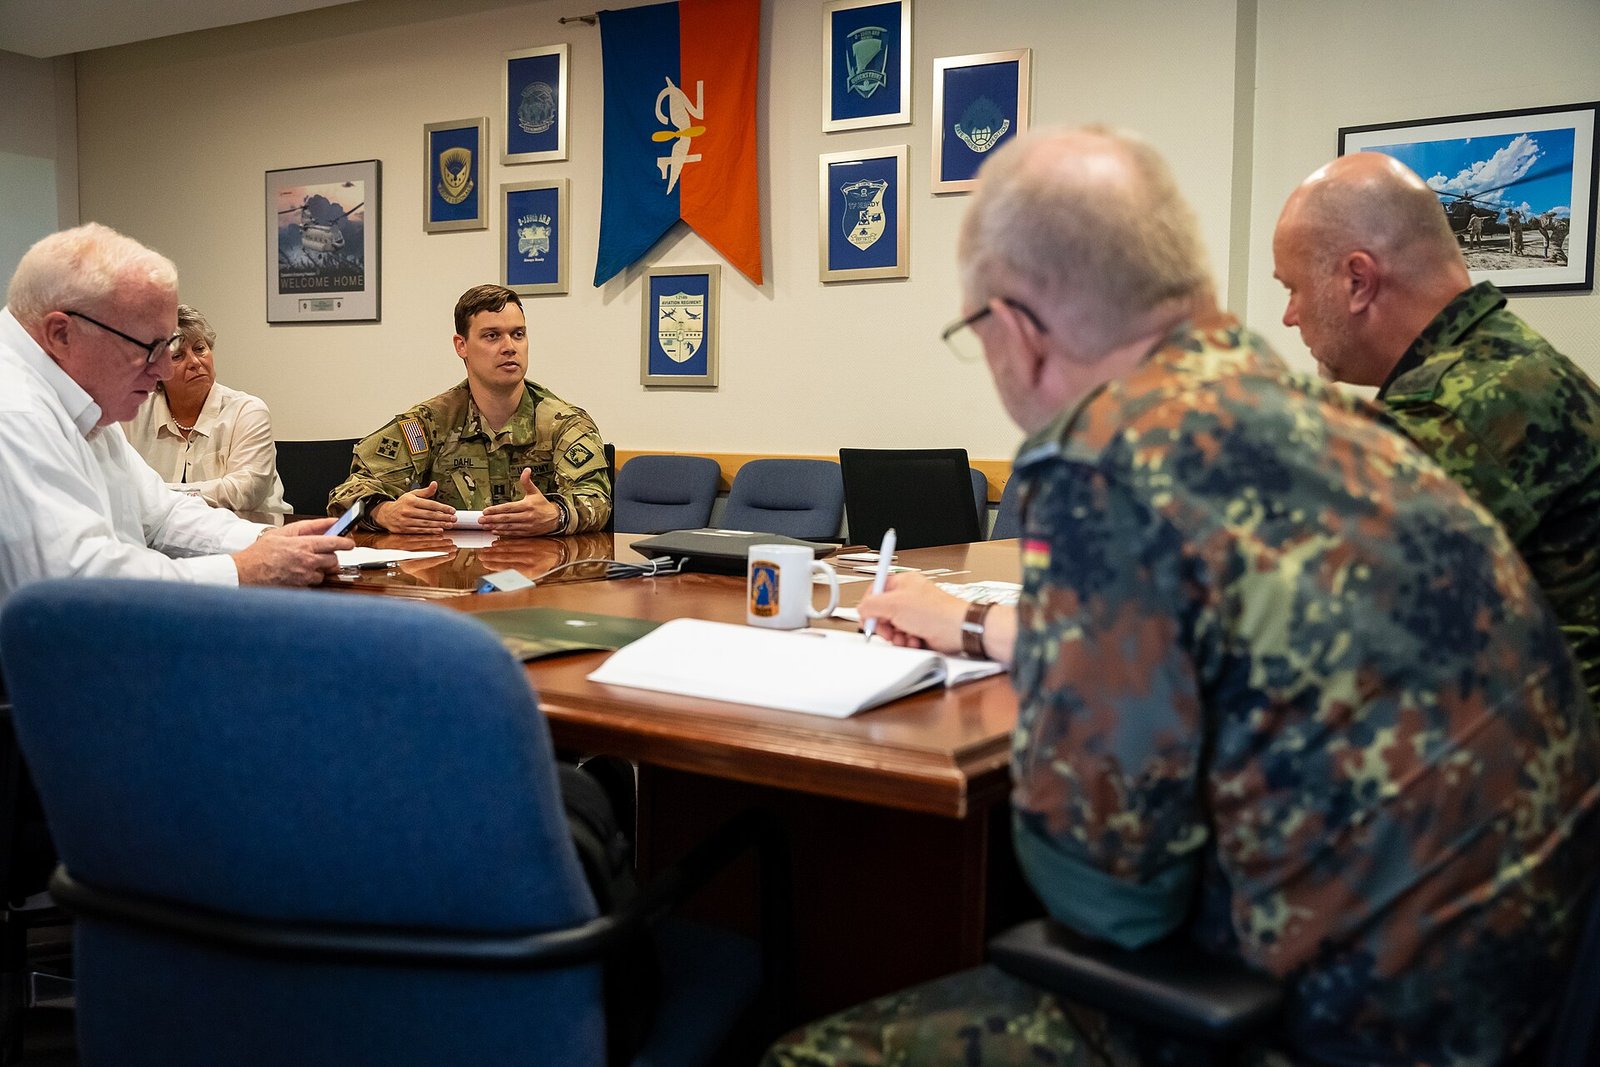
In den vergangenen Wochen wurde bekannt, dass vier deutsche Offiziere, darunter der Inspekteur der Luftwaffe, von den Russen abgehört worden waren.
Das rund 40-minütige WebEx-Gespräch wurde von Putins Propagandachefin veröffentlicht.
Darin sprechen die Offiziere über äußerst heikle Themen, etwa ob Deutschland Taurus-Marschflugkörper an die Ukraine liefern soll. Welche Ziele der Taurus im Falle einer Lieferung nach Kiew möglicherweise treffen könnte, war eines der Details, die zum ersten Mal zu hören waren.
Bemerkenswert war auch, dass die britisch-französischen Marschflugkörper bereits in der Ukraine eingesetzt werden und britische Soldaten vor Ort seien, um die ukrainische Armee technisch bei ihrem Einsatz zu unterstützen.
Ranghöchster Teilnehmer war der Inspekteur der Luftwaffe, Generalleutnant Ingo Gerhartz. Ein weiterer wichtiger Teilnehmer war Brigadegeneral Frank Gräfe, der sich aus einem Hotel in Singapur zuschaltete und deshalb als Schwachstelle gilt, über die das Gespräch abgehört wurde.
Die alle zwei Jahre stattfindende Singapore Airshow bringt in der Regel hochrangige Vertreter aus Regierung, Militär und Industrie zusammen. Solche Veranstaltungen sind für Spione sehr vertraute und potenziell wertvolle Ziele. Auch russische Spione sahen darin höchstwahrscheinlich eine große Gelegenheit.
Für einen Spion ist es bei solchen Treffen ganz normal, aus einem Auto vor dem Hotel oder aus einem Hotelzimmer mitzuhören. Denn hochrangige Funktionäre sind im eigenen Land nur sehr schwer zu überwachen.
Wichtige Personen zu beobachten, die im Urlaub oder dienstlich im Ausland sind, ist für den russischen Geheimdienst eine Routineaufgabe.
Die ersten technischen Erklärungen, wie das WebEx-Gespräch der Offiziere abgehört wurde, kamen von dem deutschen Kryptografen Henning Seidler und Professor Alan Woodward vom Surrey Centre for Cyber Security.
WebEx bietet Optionen für Ende-zu-Ende-Verschlüsselung, doch nicht jedes Meeting und jede Verbindungsart ist automatisch Ende-zu-Ende-verschlüsselt; den Vorfall allein mit einer Lücke in der Anwendung zu erklären, wäre daher falsch.
Mit Blick auf frühere Abhöroperationen russischer Dienste wird angenommen, dass das Abhören auf mehreren Wegen erfolgt sein könnte.
Erste Möglichkeit
Die Russen könnten Langstreckenantennen zusammen mit Programmen genutzt haben, die lokalen Netzwerkverkehr abfangen können.
Die Antenne wird in einem Auto versteckt und mit einer Jacke abgedeckt, um nicht aufzufallen. Agenten, die in einem Auto nahe dem Zielgebäude postiert sind, können damit den Telefonverkehr überwachen.
Solches Abhören bedeutet eigentlich, den gesamten Verkehr in der Umgebung mitzuschneiden. Man kann es sich vorstellen, als würde man Dynamit in einen See werfen.
Ziel der Operation ist es, den „großen Fisch“ zu erwischen. Diese Methode ist den Russen nicht fremd.
So ertappte der niederländische Militärgeheimdienst (MIVD) 2018 russische Spione, die mit derselben Methode versuchten, rund um das Gebäude der Organisation für das Verbot chemischer Waffen (OVCW) in deren WLAN einzudringen.
Zweite Möglichkeit: „Wardriving“
„Wardriving“ bedeutet, um ein Gebäude herumzufahren, um drahtlose Netzwerke aufzuspüren.
Ist das Ziel ausgemacht, lässt sich mit einem Gerät namens Wi-Fi Pineapple ein gefälschtes WLAN einrichten. Das Opfer verbindet sich dann mit diesem falschen statt mit dem beabsichtigten legitimen Netz.
Über ein solches gefälschtes WLAN, auch WLAN-Snooping genannt, lassen sich manche Informationen über die Verbindungen des Opfers überwachen; den Inhalt Ende-zu-Ende-verschlüsselter Kommunikation kann man allein durch Abfangen des Netzwerkverkehrs jedoch nicht lesen. Die Taktik ist billig und weit verbreitet.
Dritte Möglichkeit
Die Möglichkeit, dass sich russische Spione unbemerkt in das WebEx-Gespräch eingeschlichen haben.
Berlin möchte diese kursierende Theorie ausschließen, denn eine solche Möglichkeit würde viele Sicherheitsbedenken aufwerfen. In ihren Stellungnahmen zur Abhöraffäre erklärt die Bundesregierung, der Vorfall sei allein auf einen individuellen Fehler zurückzuführen, die Bundeswehr als solche sei nicht abgehört worden.
Ein Kritikpunkt lautet, die Bundeswehr habe die „Friedensmentalität“ (peacetime mindset) noch immer nicht abgelegt, und die daraus entstandene Sorglosigkeit habe zu dem Skandal geführt.
Die Luftwaffe hat eine Untersuchung eingeleitet, und der Militärische Abschirmdienst (MAD) hat mit forensischen Analysen begonnen. Nach ersten Prüfungen erklärte das Verteidigungsministerium, der Vorfall gehe auf einen individuellen Anwendungsfehler eines Teilnehmers bei der Einwahl zurück; welche technischen Mittel die russische Seite nutzte, wurde nicht vollständig offengelegt.
Quellen
- Niederländisches Verteidigungsministerium – GRU-Operation gegen die OVCW (2018) defensie.nl
- bbc.com bbc.com
- therecord.media therecord.media
- blog.simius.ai blog.simius.ai
- geeksforgeeks.org geeksforgeeks.org
- medium.com medium.com
- purevpn.com purevpn.com
- techtarget.com techtarget.com
- deutschlandfunk.de deutschlandfunk.de
- fr.de fr.de
Monatlich · kostenlos
Kompass des Monats
Einmal im Monat: fünf Punkte aus Europas Sicherheits- und Migrationsagenda und die PUGAT-Beiträge des Monats in Ihrem Postfach.
Die Anmeldung zum Newsletter startet in Kürze.
Weiterlesen

Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite