Taurus füzelerini konuşan dört Alman subayın WebEx görüşmesi Ruslar tarafından nasıl dinlendi? Singapur’daki bir otel, sahte Wi-Fi ağları ve uzun menzilli antenler: üç ihtimal.
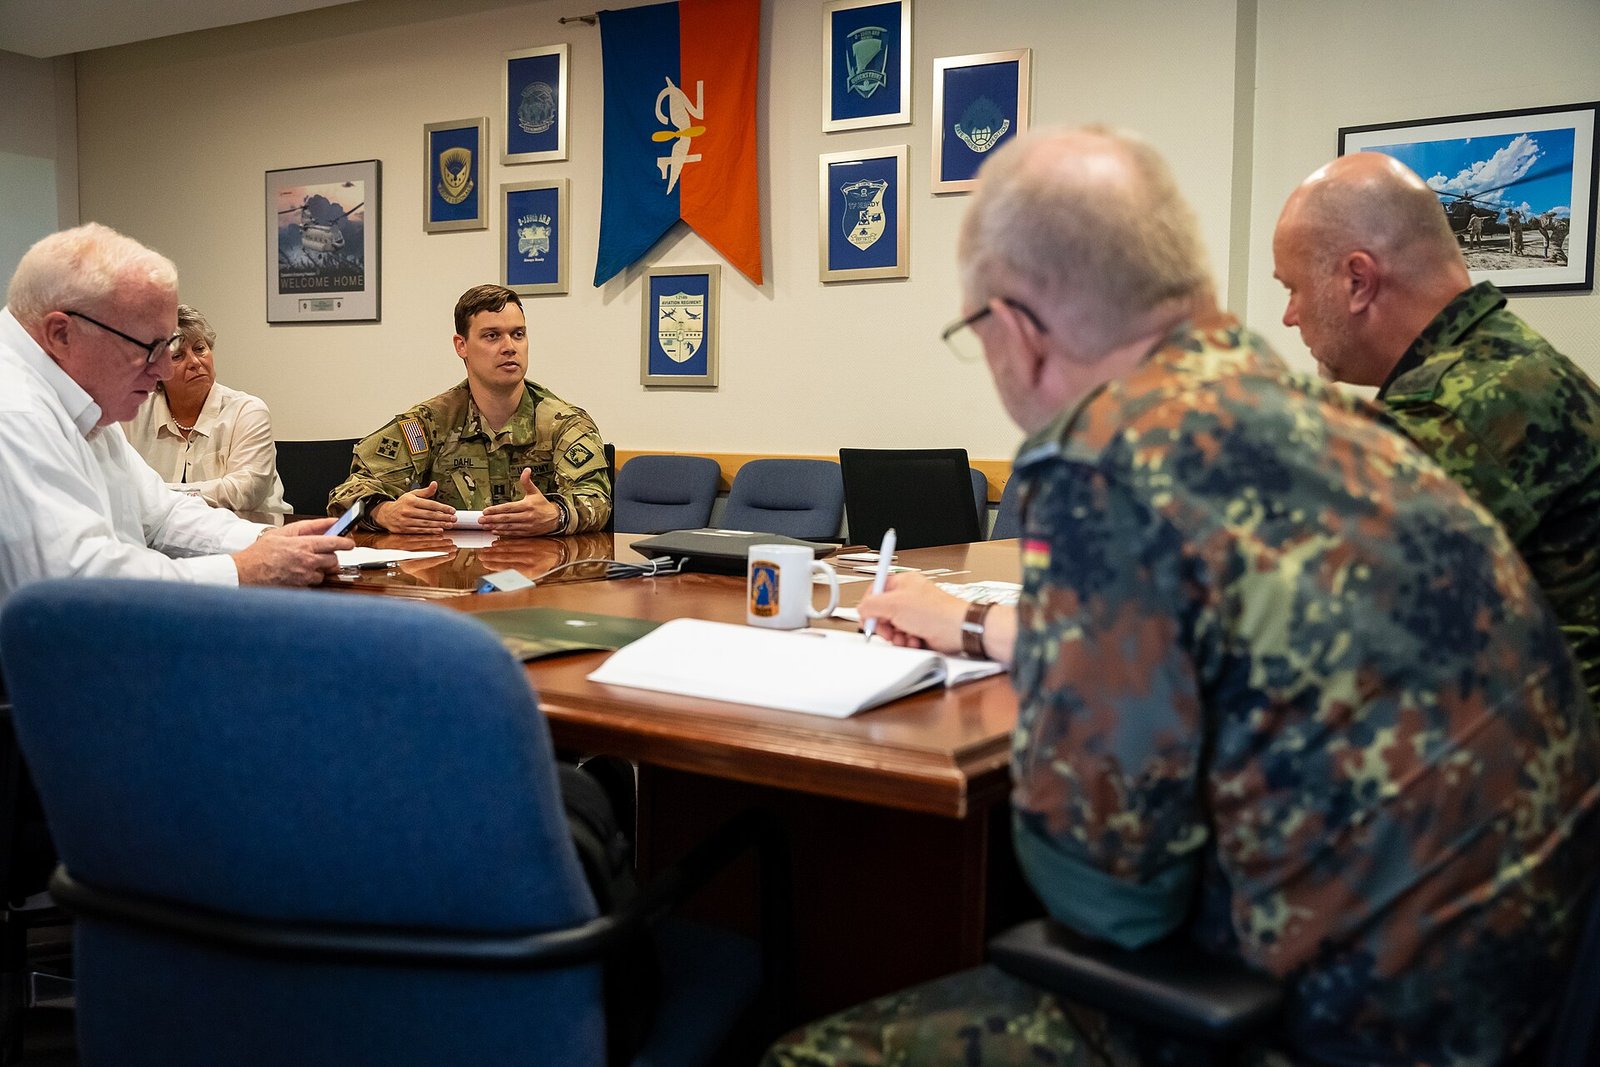
Geçtiğimiz haftalarda aralarında Alman Hava Kuvvetleri Komutanı da dâhil olmak üzere dört Alman subayın, Ruslar tarafından dinlendiği ortaya çıktı.
Yaklaşık 40 dakikalık WebEx görüşmesi, Putin’in propaganda sorumlusu tarafından paylaşıldı.
Görüşmede askerler, Almanya’nın Ukrayna’ya Taurus füzeleri gönderip göndermemesi gibi son derece hassas konulara değiniyorlar. Taurus füzelerinin Kiev’e gönderilmesi halinde potansiyel olarak hangi hedefleri vurabileceği ilk kez duyulan detaylardan biriydi.
Fransız-İngiliz ortak yapımı füzelerin zaten Ukrayna’da kullanıldığı ve İngiliz askerlerinin de bu füzelerin kullanımında Ukrayna ordusuna teknik destek vermek için sahada olduğu ise dikkat çekici detaylardan.
Görüşme katılımcıları arasında en yüksek rütbeli kişi Hava Kuvvetleri Komutanı Korgeneral Ingo Gerhartz’dı. Diğer önemli katılımcı ise Singapur’da bir otelden katılan ve bu nedenle dinlemeye takıldığı değerlendirilen Tuğgeneral Frank Gräfe’ydi.
İki yılda bir düzenlenen Singapur havacılık fuarı genellikle üst düzey hükümet, ordu ve endüstri temsilcilerini bir araya getirir. Bu tür etkinlikler casuslar için oldukça alışılmış ve potansiyel olarak değerli hedeflerdir. Rus casuslar da muhtemelen böyle bir organizasyonu önemli bir fırsat olarak gördüler.
Bir casus için, bu tür toplantılarda, otel önünde araç içinde veya bir otel odasında dinleme yapmak çok olağandır. Çünkü üst düzey yetkililerin kendi ülkelerinde takip edilmesi çok zordur.
Tatil veya görev için yurt dışında bulunan önemli kişileri izlemek ise Rus gizli servisi için sıradan bir görevdir.
Askerlerin WebEx görüşmesinin nasıl dinlendiğine dair ilk teknik açıklamalar Alman Kriptograf Henning Seidler ve Surrey Siber Güvenlik Merkezi’nden Profesör Alan Woodward’dan geldi.
WebEx uçtan uca şifreleme seçenekleri sunuyor; ancak her görüşme ve bağlantı yöntemi otomatik olarak uçtan uca şifrelenmiş değil. Bu nedenle olayı yalnızca uygulamadaki bir güvenlik açığıyla açıklamak doğru olmaz.
Rus istihbaratının geçmişte yaptığı dinleme operasyonları da ele alındığında, söz konusu dinlemenin birkaç farklı yöntemle yapılmış olabileceği düşünülmektedir.
İlk İhtimal
Ruslar, yerel ağ trafiğini yakalayabilen bilgisayar programları ile birlikte uzun menzilli antenler kullanmış olabilirler.
Araç içinde saklanan anten, dikkat çekmemesi için üzerine bir mont örtülerek kullanılıyor. Hedeflenen bina yakınında araç içinde konuşlanan ajanlar, anten yardımıyla telefon trafiğini izleyebiliyorlar.
Bu tür dinlemeler aslında ortamdaki trafiğin tamamını dinleme faaliyetleridir. Göle dinamit atmak gibi düşünülebilir.
Operasyonun amacı “büyük balığı” denk getirmek. Bu yöntem, Rusların yabancı olmadığı yöntemlerden.
Örneğin, 2018’de Hollanda askeri istihbaratı (MIVD), Kimyasal Silahların Yasaklanması Örgütü (OPCW) binası çevresinde aynı yöntemle Wi-Fi ağına sızmaya çalışan Rus casuslarını yakalamıştı.
İkinci İhtimal “Wardriving”
“Wardriving” bir binanın çevresinde dolaşarak kablosuz ağları tespit etmek demektir.
Hedef tespit edildikten sonra Wi-Fi Pineapple adı verilen bir cihaz yardımıyla sahte bir Wi-Fi oluşturulabilir. Böylece kurban, amaçlanan meşru ağ yerine bu sahte ağa bağlanır.
WiFi Snooping da denilen bu yöntemle kurbanın bağlantılarına ilişkin bazı trafik bilgileri izlenebilir; ancak uçtan uca şifrelenmiş iletişimin içeriği yalnızca ağ trafiği ele geçirilerek okunamaz. Bu taktik hem ucuz hem de yaygın bir taktiktir.
Üçüncü İhtimal
Rus casuslarının WebEx görüşmesine fark edilmeden sızma ihtimali.
Berlin, ortalıkta dolaşan bu teoriyi elemek istiyor. Çünkü böyle bir ihtimal birçok güvenlik kaygısını da beraberinde getirir. Alman hükümeti tarafından dinleme skandalı ile ilgili yapılan değerlendirmelerde olayın tamamen kişisel bir hatadan kaynaklandığı ve Alman ordusunun dinlenmesinin söz konusu olmadığı dile getiriliyor.
Yapılan eleştirilerden biri ise Alman ordusunun hâlâ “Barış zamanı” zihniyetini (peacetime mindset) terk etmemiş olması ve bu nedenle oluşan rehavetin bu skandala neden olması.
Hava Kuvvetlerinde bu konuda bir soruşturma başlatıldı ve aynı zamanda Alman karşı istihbarat servisi “Militärischer Abschirmdienst (MAD)” adli (forensic) analizlere başladı. Savunma Bakanlığı ilk incelemelerin ardından olayın bir katılımcının bağlantı sırasında yaptığı kişisel kullanım hatasından kaynaklandığını açıkladı; Rus tarafının hangi teknik araçları kullandığı ise kamuoyuna tam olarak açıklanmadı.
Kaynaklar
- Hollanda Savunma Bakanlığı – OPCW’ye yönelik GRU operasyonu (2018) defensie.nl
- bbc.com bbc.com
- therecord.media therecord.media
- blog.simius.ai blog.simius.ai
- geeksforgeeks.org geeksforgeeks.org
- medium.com medium.com
- purevpn.com purevpn.com
- techtarget.com techtarget.com
- deutschlandfunk.de deutschlandfunk.de
- fr.de fr.de
Ayda bir · ücretsiz
Ayın Pusulası
Ayda bir, Avrupa’nın güvenlik ve göç gündeminden 5 madde ve ayın PUGAT yazıları e-postanızda.
Bülten kaydı yakında açılıyor.
Sıradaki okuma


PUGAT nedir? Avrupa’dan güvenlik, göç ve toplum üzerine Türkçe, Almanca ve İngilizce bağımsız analizler yayımlayan, kâr amacı gütmeyen bir topluluk.
Ana sayfaya git