
Amerikalı subay eşlerine IŞİD adına gönderilen tehditler, TV5 Monde’nin karartılması, WADA ve Demokrat Parti’ye yönelik sızıntılar… Hepsinin arkasında aynı isim var: Rus askerî istihbaratıyla bağlantılı APT28.
Yıllarca Afganistan’da ve Irak’ta görev yapmış olan Amerikalı bir albayın eşi, CyberCaliphate tarafından telefonuna gönderilen tehdit mesajı ile şok olur.
“Sana tahmin ettiğinden daha yakınız. Seni, çocuklarını ve eşini tanıyoruz.”
Hemen eşini ve arkadaşlarını arayan kadın, mesajın aynı anda dört subayın eşine de gönderildiğini öğrenir. Tehdit mesajını alan albayın eşi de diğer subay eşleri gibi sosyal medyada ve sosyal sorumluluk projelerinde ön planda olan bir kadındı.
Web sitesi yöneten, kitap yazan, sosyal medyada etkin olan, ordu mensupları ve aileleri için dayanışma organizasyonları düzenleyen subay eşlerine tehdit mesajları gönderen her kimse, bu olayın kısa sürede haberlere konu olacağından emindi. Eş zamanlı olarak aynı isim tarafından ele geçirilen birçok Twitter hesabından Amerikan medyasına IŞİD’in ülkedeki gücü ve Amerikan askerlerinin İslam’a düşmanlığına dair mesajlar paylaşılmıştı.
Bu olayın faili APT28 (Fancy Bear) hemen sonra Fransa’da ortaya çıktı. Fransız televizyonu TV5 Monde hacklendi ve ancak saatler sonra kendine gelebildi. Hackleme sonrasında kanalın internet sitesindeki logo ve dini içerikli mesajlar, Amerika’daki subay eşlerinin karşılaştıkları ile aynıydı. Fransız ve Amerikalı uzmanlara göre APT28, gerilimi tırmandırmaya ve radikalizmi manşetlerde tutmaya çalışıyordu.
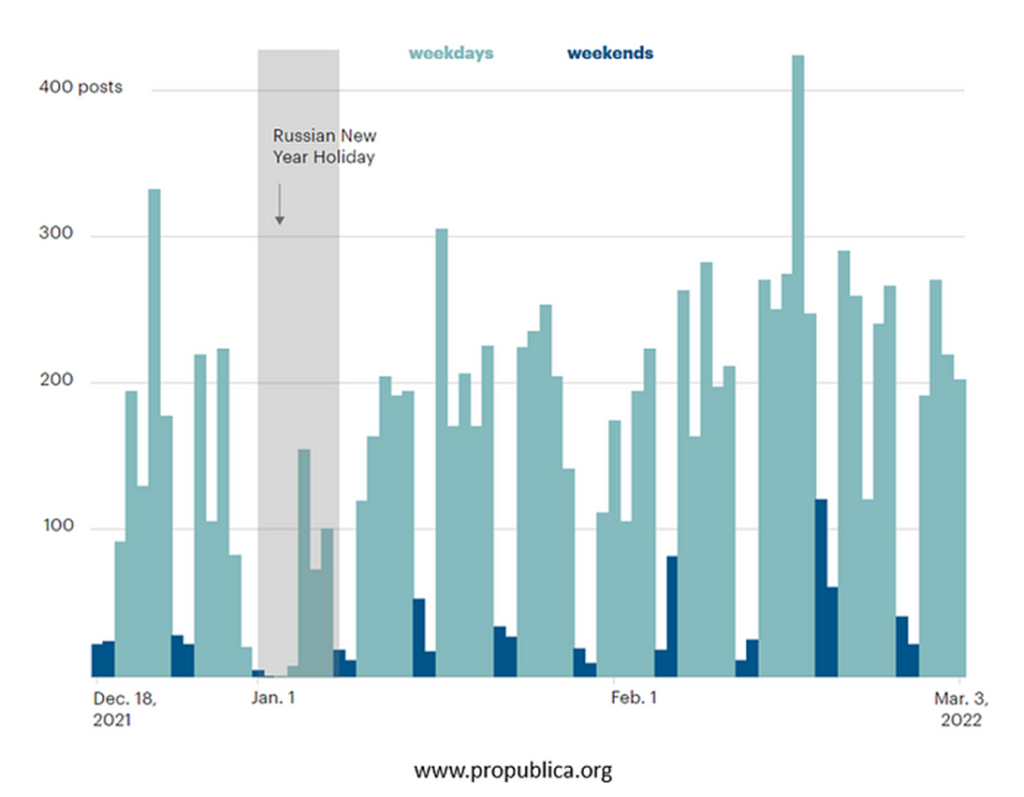
Soruşturmalarda ortaya çıkan ilginç detay, akıllara devlet destekli hackerların organize edildiği Rusların trol çiftliğini getiriyordu. Uzmanlara göre saldırı zamanlarının Rusya’daki mesai saatleri ile uyumlu olması, gece yarısında siber güvenlik uzmanlarının uykularını kaçıran siber suçlulardan ziyade devlet çalışanlarıyla karşı karşıya olunduğunu göstermekteydi.
APT28, Rusların hibrit savaşına Amerikalı subayların eşlerine saldırarak dâhil oldu. Hedefi; IŞİD’in çok güçlü olduğu ve Batı’da İslam düşmanlığının arttığı algısını yaratmaktı.
APT nedir?
APT (Advanced Persistent Threat) bilgisayar sistemlerine sızarak bilgi çalmayı amaçlayan saldırılar için kullanılan bir terimdir. APT’ler genellikle devlet desteklidir, karmaşıktır, uzun sürelidir ve hedef odaklıdır.
APT28 (Fancy Bear) ise kendisini Amerika ve Avrupa’yı rahatsız etmeye adamış bir hacker grubudur. Rusya’nın çıkarları zarar gördüğü anda devreye giren APT28, boş zamanlarında da Putin’in ülke içindeki muhalifleri ile uğraşmaktadır.
Geçtiğimiz yıllarda, Rus sporcuların doping kullandığını tespit eden ve olimpiyatlardan men edilmelerini öneren Dünya Dopingle Mücadele Ajansı (WADA), kısa süre sonra siber saldırılardan nasibini almıştı. WADA saldırısında iki ayrı taktik kullanan hackerlar, bir yandan kurumun çalışanlarına sahte e-posta gönderirken, diğer taraftan da Rio 2016 Olimpiyatları için oluşturulmuş bir hesaba yetkisiz erişim sağlamışlardı. Böylece bazı olimpiyat sporcularının gizli tıbbi bilgileri ele geçirilmişti. Sızdırılan belgelere göre, içlerinde Amerikalı sporcuların da bulunduğu birçok başarılı sporcunun yasal tedavi izinleri (TUE) çarpıtılarak doping kullanmış gibi gösterilmişti.
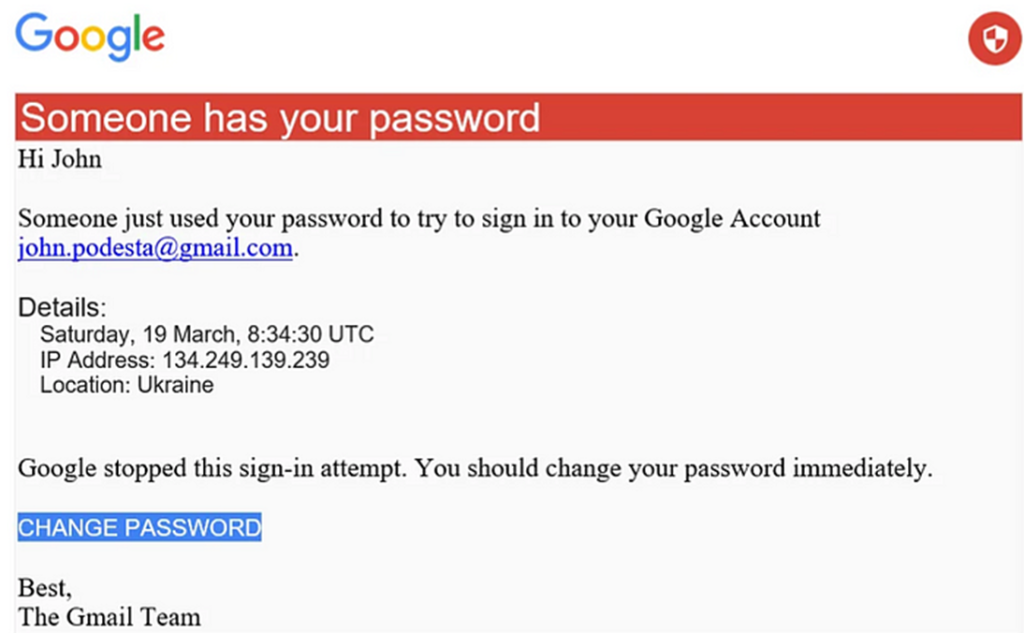
Putin’i açıkça eleştiren ve asla iyi geçinmeyeceğini ifade eden Demokratlar ve Hillary Clinton ise yönettiği komiteler ile danışmanı John Podesta’ya gönderilen bir sahte e-posta ile defalarca hedef alınmıştı. Bu saldırılarda on binlerce e-posta çalındı ve WikiLeaks tarafından yayımlandı.
Rus istihbaratı ile ilişkili olduğu değerlendirilen APT28, yaptığı saldırının türüne göre siber güvenlik firmalarından farklı isimler almıştır. Mesela, bir hedefe iki ya da daha fazla taktikle saldırması satrancı andırdığı için “pawn storm” (piyon fırtınası) ismini almıştır. En çok kullanılan “Fancy Bear” ismi ise ünlü siber güvenlik şirketi CrowdStrike’ın kurucularından olan Dmitri Alperovitch tarafından verilmiştir.
APT28’in Taktikleri
Birçok karmaşık saldırıyı başarıyla uygulayan ve yaklaşık 20 yıldır siber güvenlik uzmanlarına sahaları dar eden APT28, özellikle iki saldırı türüyle öne çıkmıştır:
1. Belirli bir kuruluş veya kişiye yönelik olarak özel olarak tasarlanmış sahte e-posta saldırıları “spear-phishing”
· Hedeflenen kişiye şifresini gireceği bir güncelleme e-postası ya da girmeye çalıştığı sistemde güvenlik riski olduğu mesajı gönderilir. Kurban, şifresini ve istenen diğer bilgileri girdiğinde tüm bilgileri çalınmış olur.
Hillary Clinton’ın danışmanı John Podesta’ya gelen e-posta, Google hesabını güncellemesi gerektiği ile ilgiliydi. Tecrübeli siyasetçi, e-posta ve şifresini girmek yerine e-postanın sahte olup olmadığını siber güvenlik birimine sormuştu ancak siber güvenlik analisti ile yaşanan anlaşmazlık John Podesta’nın gelen e-postaya güvenmesine ve linke tıklamasına yol açmıştı.
· Hedeflenen kişi veya kuruma sahte bir e-posta gönderilir. E-postanın ekinde ilgi çekici ya da kişiyi ilgilendiren bir doküman bulunur. Bu doküman açıldığında, bilgisayara zararlı yazılım yüklenir.
Örneğin; APT28 tarafından kurbanlarına gönderilen bir doküman, NATO ile ilgili bir doküman izlenimi veriyordu.
2. Sahte ya da ele geçirilmiş web siteleri aracılığıyla hassas bilgilerin toplanması “watering hole”
· Çok ziyaret edilen bir sitenin sahtesi hazırlanır ve hedef kişiye bu sitenin linki gönderilir. Kurban her zaman ziyaret ettiği siteye girdiğini sanarak linke tıklar; bilgisayarına zararlı yazılım yüklenir ya da bilgileri çalınır. “Watering hole” saldırısında ise hedef kitlenin düzenli ziyaret ettiği gerçek bir site ele geçirilir ve içine zararlı kod yerleştirilir. Örnekler:
o Gerçek domain: standartnews.com | Sahte domain: standartnevvs.com
o Gerçek domain: nshq.nato.int (NATO Special Operations HQ) | Sahte domain: nato.nshq.in
o Gerçek domain: osce.org (Organization for Security and Cooperation in Europe) | Sahte domain: login-osce.org
Yıllar önce Almanya parlamentosunu ve Merkel’in partisi Hristiyan Demokratları hedef alan APT28, 2023’te Almanya’da tekrar ortaya çıktı. İktidardaki parti olan Sosyal Demokratlara ait birçok e-posta adresine saldırdı.
Askeri stratejist Frank G. Hoffman’a göre, hibrit savaş, geleneksel askeri taktiklerle eş zamanlı olarak başlatılan sıra dışı saldırılardır. Başta Ruslar olmak üzere tüm devletler, modern savaşı çok yönlü (omni-directional) bir şekilde görürler, yani kara, hava ve deniz operasyonlarına ek olarak her ortamın ve her kavramın savaşın bir parçası olarak kabul edilmesi gerektiğini savunurlar.
Rus hibrit savaşının siber sahadaki uzantısı APT28, istihbarat teşkilatlarının yakın takibi altındaydı. Birkaç gizli servisin iş birliği yapmasıyla Hollanda’da yakayı ele verdi. Kimyasal Silahların Yasaklanması Örgütü’nün (OPCW) internetine sızmak için kurumun önünde küçük bir araba ile park eden dört kişi, Hollanda istihbaratı tarafından suçüstü yakalandı ve sınır dışı edildi. Aramada birçok delil ile birlikte bir de taksi faturası ele geçirildi. Resmi görevler kapsamında yapılan harcamaları muhasebeden geri almak için saklanan fatura, GRU karargâhından havaalanına tutulan taksi için düzenlenmişti.
Bu amatör hata, APT28’in mistik havasını dağıtmaya yetti. Almanya’daki Konrad Adenauer Vakfına yönelik girişimler ve Macron’un 2017 seçim kampanyasından sızdırılan e-postalar da beklenen etkiyi yaratmayınca APT28’in karizması yerle bir oldu.
Siber saldırılar ile hibrit savaşa ısınan APT28, kısa sürede dikkat çeken bir tehdit haline geldi ancak önemli hedeflere saldırması ve bizzat sahaya inmesi hata yapmasına yol açtı. Aralarında “Merkel’in bilgisayarındaki adam” olarak bilinen hacker dâhil birçok APT28 üyesi hakkında yakalama kararı çıkartıldı ve Rusya dışına çıkmaları neredeyse yasaklanmış oldu.
Putin, paçayı kaptıran APT28 üyelerinin yaptıklarını “Neden umurumda olsun ki?” diye yorumladı ve beklendiği gibi Rusya bağlantılarını reddetti.
Kaynaklar
- ABD Adalet Bakanlığı – GRU iddianamesi (2018) justice.gov
- ANSSI (Fransa) – APT28 raporları cert.ssi.gouv.fr
- MITRE ATT&CK – APT28 attack.mitre.org
- cbsnews.com cbsnews.com
- evizone.com evizone.com
- crowdstrike.com crowdstrike.com
- sturmnetz.de sturmnetz.de
- sueddeutsche.de sueddeutsche.de
- theguardian.com theguardian.com
- stamus-networks.com stamus-networks.com
- forbes.com forbes.com
- ncsc.gov.uk ncsc.gov.uk
- ncsc.gov.uk ncsc.gov.uk
- gizmodo.com gizmodo.com
- talkingpointsmemo.com talkingpointsmemo.com
- nuriacar.com nuriacar.com
- csmonitor.com csmonitor.com
- forbes.com forbes.com
- cozumpark.com cozumpark.com
- potomacinstitute.org potomacinstitute.org
- propublica.org propublica.org
- youtu.be youtu.be
- APT28: At The Center Of The Storm Russia Strategically Evolves Its Cyber Operations by FireEye (Report)
Ayda bir · ücretsiz
Ayın Pusulası
Ayda bir, Avrupa’nın güvenlik ve göç gündeminden 5 madde ve ayın PUGAT yazıları e-postanızda.
Bülten kaydı yakında açılıyor.
Sıradaki okuma


PUGAT nedir? Avrupa’dan güvenlik, göç ve toplum üzerine Türkçe, Almanca ve İngilizce bağımsız analizler yayımlayan, kâr amacı gütmeyen bir topluluk.
Ana sayfaya git