
QR-Codes sind überall, von der Speisekarte bis zum Paketetikett, und Betrüger haben das bemerkt. Wie funktionieren Phishing-Angriffe mit QR-Codes, „Quishing“ genannt, und wie schützt man sich?
Was ist ein QR-Code?
Ein QR-Code (Quick Response) ist bekanntlich ein zweidimensionaler Barcode, den ein Smartphone oder ein anderes Mobilgerät mit Kamera scannen kann. Beim Scannen führt der Link zu Websites, Kontaktdaten, Produktinformationen, Dateien oder Apps.
Der QR-Code wurde 1994 von einem japanischen Unternehmen zur Kennzeichnung von Autoteilen erfunden und verbreitete sich rasch weltweit. Seinen eigentlichen weltweiten Durchbruch erlebte er jedoch während der COVID-19-Pandemie. Heute wird er für vielerlei Zwecke genutzt, von Speisekarten über Bordkarten bis zu Werbung und öffentlichen Räumen. Die meisten Menschen wissen inzwischen, wie ein QR-Code aussieht und dass man ihn scannen muss, um an die darin „eingebetteten“ Informationen zu gelangen.
Einige Betrugsmaschen mit QR-Codes
Leider wissen viele Nutzer nicht, dass diese harmlos wirkenden schwarz-weißen Kästchen, die wir täglich sehen, nicht von Natur aus sicher sind und für böswillige Zwecke missbraucht werden können.
Die weite Verbreitung von QR-Codes weckt natürlich den Appetit von Angreifern, und die rasche Zunahme von Cyberangriffen, die diese Technik missbrauchen, ist in den letzten Jahren auffällig.
Einer Statistik zufolge stiegen Phishing-Angriffe mit QR-Codes im letzten Quartal 2023 um 23 %. Eine andere Studie zeigt, dass der Anteil von QR-Code-Angriffen (Quishing) am gesamten Phishing von 10 % auf bis zu 30 % gestiegen ist.
Neben Angriffen per E-Mail gibt es folgende Beispiele für QR-Code-Betrug:
- Zahlungsbetrug (bösartige QR-Codes werden in öffentlichen Räumen angebracht oder gefälschte Zahlungsaufforderungen genutzt, um Geld oder Kreditkartendaten der Opfer zu stehlen)
- Paketbetrug (dem Opfer wird ein nie bestelltes Produkt geschickt; will es die Sendung nicht, soll es sie durch Scannen des QR-Codes darauf zurückschicken, wobei seine persönlichen Daten gestohlen werden)
- Kryptowährungsbetrug (über gefälschte Gewinnspiele und Ähnliches mit bösartigen QR-Codes wird versucht, an die Kryptowerte der Opfer zu kommen)
- Spendenbetrug (die Täter geben sich als Hilfs- oder Spendenorganisation aus und stehlen Identitäts- und Kreditkartendaten von Opfern, die glauben, mit dem Scannen des QR-Codes etwas Gutes zu tun)
Was ist Quishing (QR-Code-Phishing)?
Wie beim klassischen Phishing bezeichnet Quishing eine Art Cyberangriff, bei dem Angreifer Menschen dazu bringen, QR-Codes zu scannen, um sensible Daten zu stehlen oder sie auf bösartige Websites umzuleiten.
So gesehen kann man sich QR-Codes wie URLs vorstellen, nur dass die Weiterleitung auf die bösartige Website nicht über einen Textlink, sondern über einen QR-Code erfolgt.
Wie funktioniert Quishing?
Wer einen gefälschten QR-Code scannt, geht dasselbe Risiko ein wie beim Klick auf einen verdächtigen Link (URL). Schritt für Schritt läuft Quishing im Wesentlichen so ab:
- Der Phishing-QR-Code wird dem Opfer per E-Mail oder über einen anderen Kanal (WhatsApp, SMS, Instagram, Teams usw.) geschickt.
- Im Vertrauen auf den QR-Code scannt das Opfer den bösartigen Code mit seinem Mobilgerät.
- Nach dem Scannen wird das Opfer auf eine Phishing-Seite geleitet.
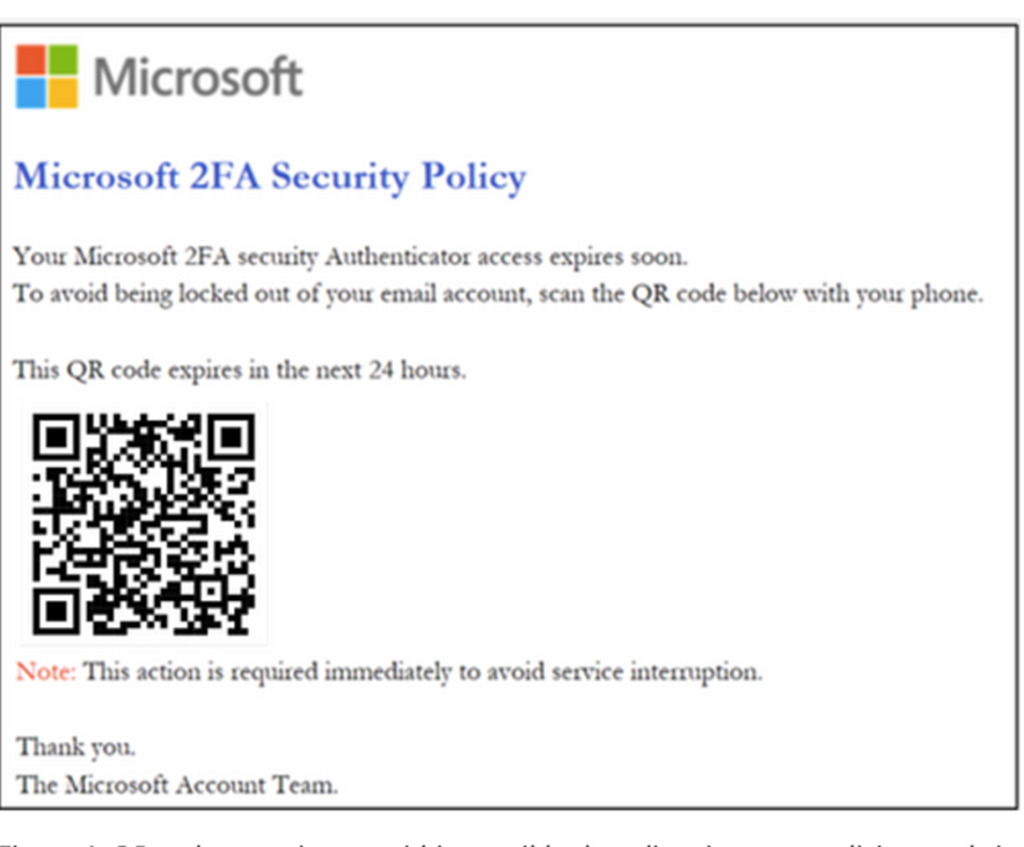
- Gibt das Opfer dort, auf einer so professionell gemachten Fälschung, dass sie vom Original nicht zu unterscheiden ist, seine Zugangsdaten ein, fallen sie den Angreifern in die Hände.
- Oder das Opfer wird dazu verleitet, Schadsoftware herunterzuladen und zu installieren.
Einige Beispiele:
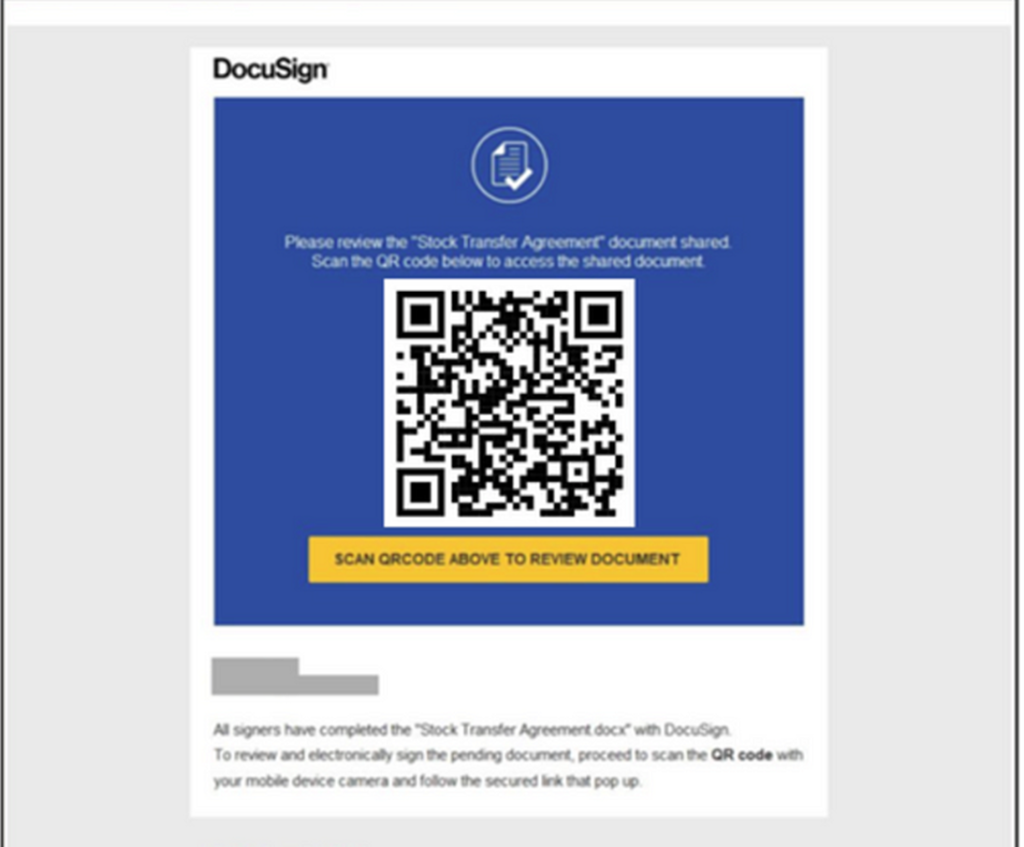
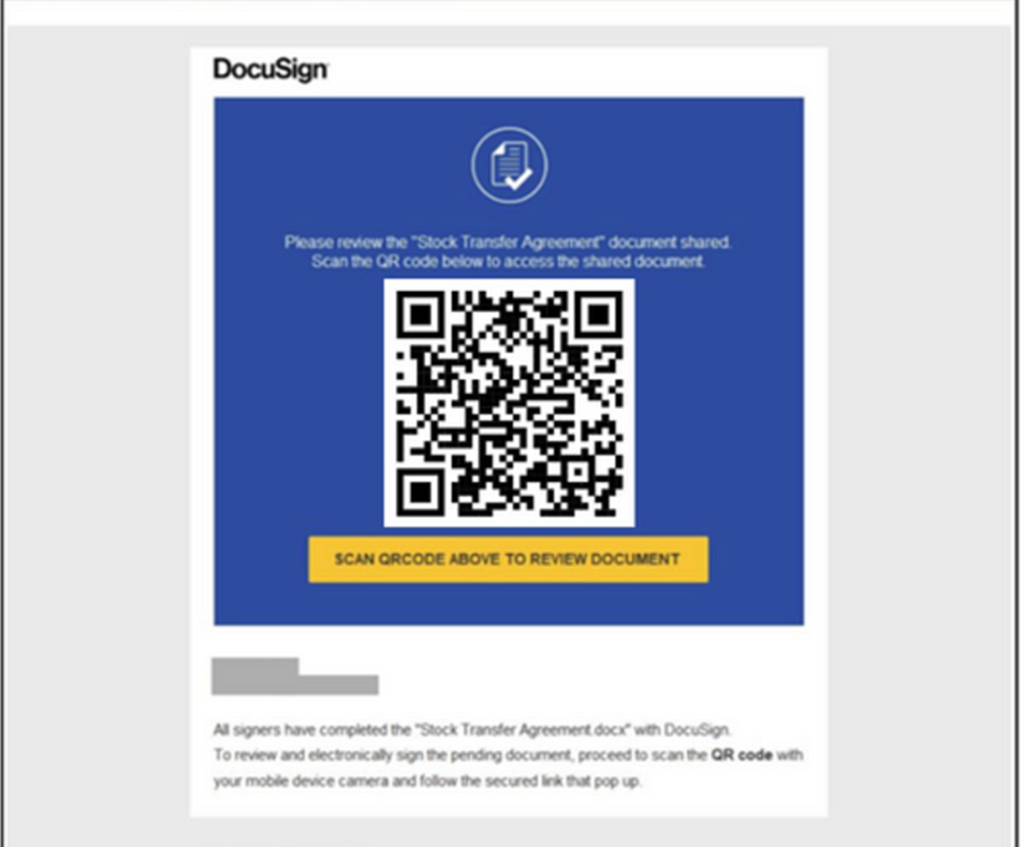
Was macht Quishing so schwer zu bekämpfen?
Erstens vertrauen die meisten Menschen QR-Codes, weil das Bewusstsein noch gering ist, und halten sie für sicher.
Zweitens nutzt Quishing im Vergleich zu textbasierten Links (URLs) die Taktik „kein Text“, um automatischen Filtern und Algorithmen des maschinellen Lernens zu entgehen. Weil QR-Codes verwendet werden, ist es meist schwer zu lesen und schwer zu blockieren.
Da Angreifer wissen, dass Computer, ob privat oder dienstlich, in der Regel besser geschützt sind, verlagern sie die Angriffsfläche meist auf „ungeschützte und weniger sichere“ Mobilgeräte. Gerade private Geräte verfügen nicht über denselben Phishing-Schutz wie Dienstgeräte, was die Abwehr und Erkennung erschwert.
Eine der größten Schwierigkeiten bei Quishing-Angriffen ist, dass sie zwei Geräte betreffen. Die Quishing-Mail landet in der dienstlichen Mailbox des Opfers, und der QR-Code wird mit dem privaten Mobilgerät gescannt. Oder umgekehrt: Sie geht an die private Adresse, wird so nicht von der Unternehmensabwehr blockiert, und das Opfer scannt den bösartigen Code mit dem Dienstgerät. In beiden Fällen kann die Beteiligung zweier Geräte Erkennung und Abwehr erschweren.
Neben diesen Quishing-spezifischen Schwierigkeiten gibt es weitere Herausforderungen, die vom klassischen Phishing bekannt sind. Etwa der Missbrauch legitimer E-Mail-Infrastruktur, die Nachahmung bekannter Marken, Organisationen oder Dienste, der Druck zu sofortigem Handeln, verlockende Angebote, gefälschte Aufforderungen zur Unterschrift unter ein wichtiges Dokument und so weiter…
Wie erkennen XDR-Werkzeuge Quishing?
Verschiedene Sicherheitswerkzeuge wie Defender XDR versuchen, Quishing-Angriffe mit einem mehrschichtigen Ansatz zu erkennen und zu verhindern.
Bild- und optische Zeichenerkennung: Während des Mailflusses setzt das System fortgeschrittene Bildextraktionstechniken ein, um QR-Codes in E-Mails zu erkennen. Aus dem QR-Code werden URL-Metadaten extrahiert und als Signal für die weitere Analyse genutzt. Weil sich QR-Codes jedoch auf vielfältige Weise verstecken lassen und Angriffe auf private Geräte verlagert werden können, bleibt die Erkennung selbst für fortgeschrittene Sicherheitswerkzeuge schwierig.
URL-Analyse: Aus QR-Codes extrahierte URLs werden zur Bewertung ihres Rufs sowohl intern als auch mit OSINT-Quellen wie VirusTotal geprüft.
Bedrohungssignale: Absenderadresse, Anzeigename, Betreff und IP-Adresse des Absenders der Nachricht mit dem QR-Code sowie Empfängerdetails und weitere Beziehungen dienen als Signale zur Einstufung der Nachricht. Algorithmen des maschinellen Lernens werten diese Signale aus und erzeugen Erkennungen und Gegenmaßnahmen.
Zusätzliche Methoden zur Erkennung von Quishing-Angriffen
Wie gesagt: Weil das Opfer den QR-Code meist mit einem privaten (nicht verwalteten) Mobilgerät scannt, das außerhalb der geschützten Umgebung liegt, ist die Erkennung eine der Hauptschwierigkeiten bei Quishing-Angriffen.
Neben der Bild- und Zeichenerkennung braucht es daher weitere Ansätze und Methoden, um diese Angriffe zu erkennen:
Nutzerverhalten: Der erste wichtige Ansatz bei dieser Suche sind „verdächtige Anmeldeversuche“ infolge von QR-Phishing-Kampagnen. Selbst wenn die Opfer QR-Codes mit privaten Mobilgeräten scannen, wird der Zugriff auf die Phishing-Mail meist in Protokollen wie „MailItemsAccessed“ erfasst. Aus dem Zusammenhang zwischen bösartigen Anmeldeversuchen nach einem Scan und diesen Protokollen lassen sich weitere Mails derselben Kampagne ermitteln.
Absendermuster: Wie beim typischen Phishing spielen Absendermerkmale auch bei der Erkennung von QR-Code-Angriffen eine wichtige Rolle. Solche Angriffe sind meist groß angelegt, und 95 % von ihnen werden von neu angelegten oder ungewöhnlichen Domains verschickt. Auch irreführende, imitierende Absendernamen wie „IT-Support“, „HR-Support“, „Buchhaltung“ oder „Geschäftsleitung“ helfen bei der Erkennung.
Betreffmuster: Überwacht werden können E-Mails, deren Betreff zum Handeln auffordert, etwa „MFA muss abgeschlossen werden!“ oder „Digital signierte Dokumente“, oder verdächtige Schlüsselwörter enthält wie „Konto“, „Warnung“, „Bank“, „Rechnung“, „Karte“, „ändern“, „bestätigen“, „Anmeldung“, „Passwort“, „MFA“, „autorisieren“, „Authentifizierung“, „Zahlung“, „dringend“, „verifizieren“ oder „gesperrt“.
Muster bei Anhangsnamen: Untersuchungen zu QR-Code-Kampagnen zeigen, dass Angreifer Anhänge meist zufällig benennen. E-Mails desselben Absenders an mehrere Empfänger mit zufällig benannten Anhängen können daher auf eine QR-Phishing-Kampagne hindeuten.
Fazit: Nutzer sollten prüfen, ob E-Mails aus unbekannten Quellen und deren Inhalte vertrauenswürdig sind, und beim Scannen von QR-Codes vorsichtiger sein. Weil QR-Phishing-Angriffe immer verbreiteter und vielfältiger werden, müssen sich zudem Sicherheitsfachleute der Schwierigkeiten bei ihrer Erkennung bewusst sein und die oben genannten zusätzlichen Ansätze berücksichtigen.
Quellen
- BSI – Phishing bsi.bund.de
- ENISA enisa.europa.eu
- Microsoft Tech Community: Hunting for QR code AiTM phishing and user compromise techcommunity.microsoft.com
- Microsoft Tech Community: Protect your organizations against QR code phishing with Defender for Office 365 techcommunity.microsoft.com
- Jeffrey Appel: Protect against QR code phishing with Microsoft Defender products jeffreyappel.nl
- Secureworks: QR phishing leads to Microsoft 365 account compromise secureworks.com
Monatlich · kostenlos
Kompass des Monats
Einmal im Monat: fünf Punkte aus Europas Sicherheits- und Migrationsagenda und die PUGAT-Beiträge des Monats in Ihrem Postfach.
Die Anmeldung zum Newsletter startet in Kürze.
Weiterlesen
Die sich wandelnde Cyberbedrohungslage und die Cybersicherheitsvorschriften der EU

Allianz für Cyber-Sicherheit (ACS): Abstimmung und Koordinierung in der Cybersicherheit in Deutschland
Das hässliche Gesicht des hybriden Krieges im Cyberraum: Fancy Bear (APT28)
Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite