

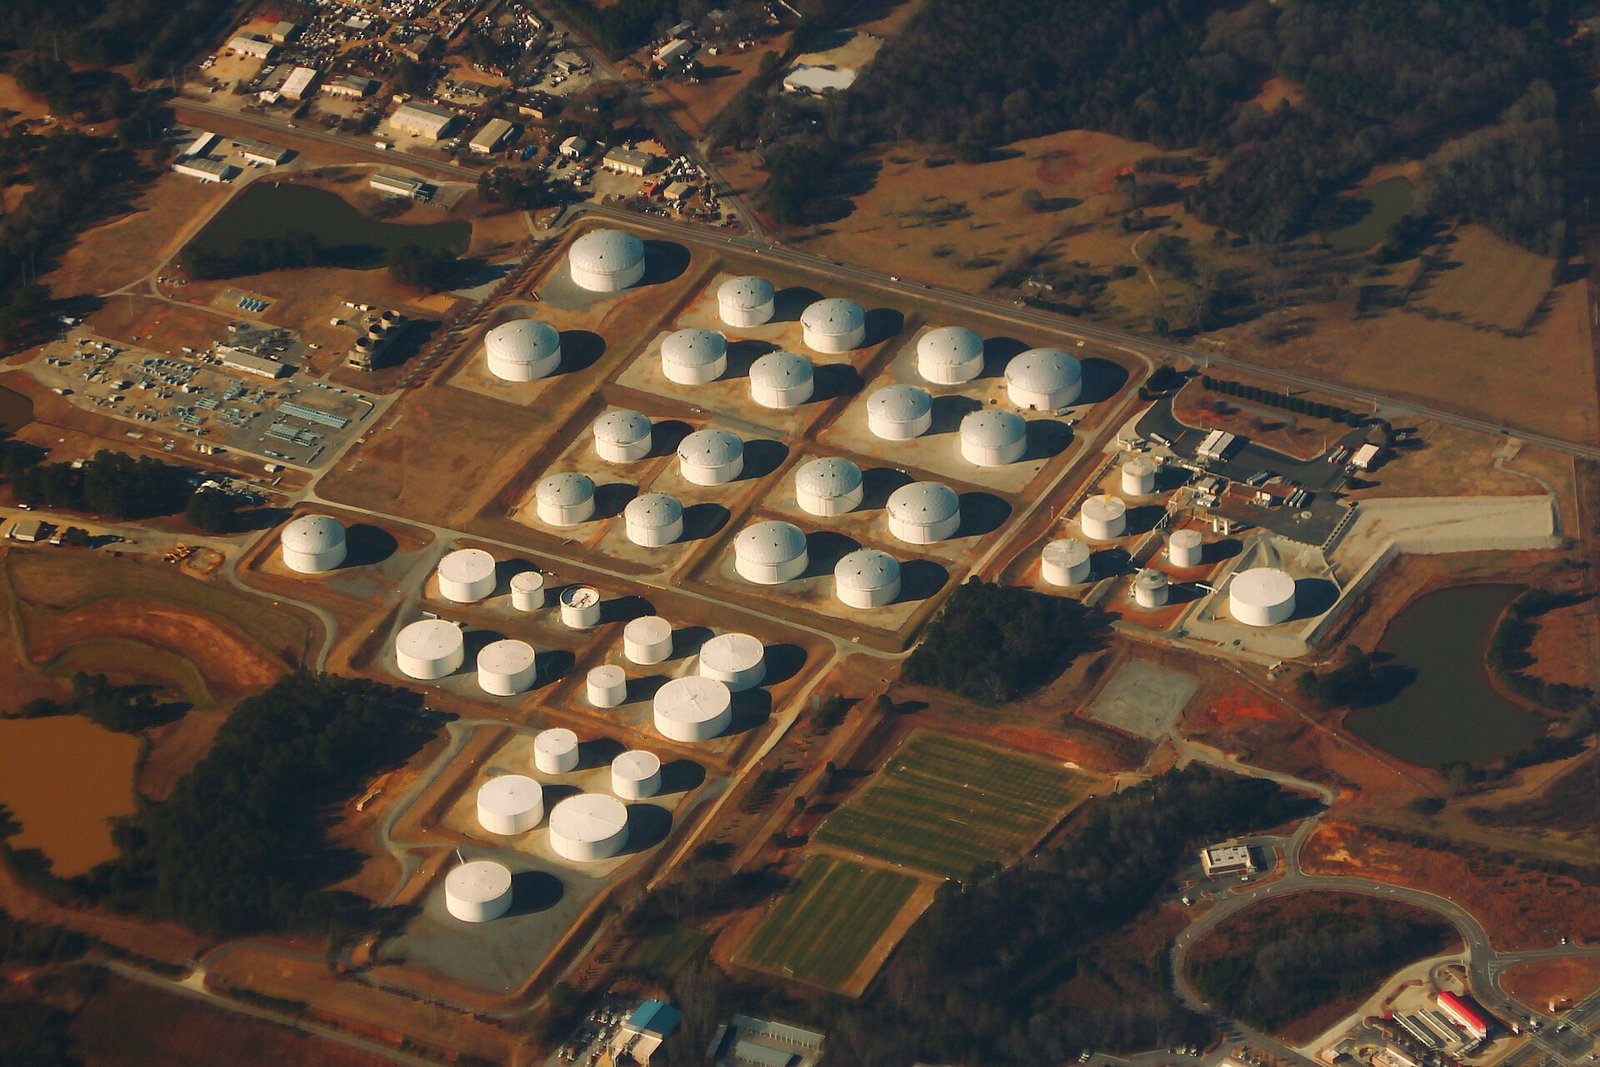
2021 stand die größte Kraftstoffpipeline der USA wegen eines einzigen geleakten Passworts und eines alten VPN-Kontos still. Der Angriff auf Colonial Pipeline zeigte, wie verwundbar kritische Infrastruktur ist.
Im April und Mai 2021 musste Colonial, das größte Ölpipeline-Unternehmen Amerikas, nach einem Hackerangriff den Betrieb einstellen.
Das Unternehmen transportiert täglich rund 2,5 Millionen Barrel Kraftstoff von der Golfküste im Süden an die Ostküste. Der Angriff führte an Tankstellen zu Kraftstoffmangel, langen Autoschlangen und steigenden Spritpreisen.
Laut einem Bericht von Reuters vom 9. Juni 2021 sagte der Firmenchef Joseph Blount nach dem Angriff vor US-Senatoren aus, die Angreifer hätten die Pipeline lahmgelegt, indem sie lediglich ein einziges Passwort erbeuteten und eines der alten VPN-Systeme des Unternehmens nutzten.
Ist es also so einfach, ein so wichtiges System lahmzulegen?
Früher verschlüsselten Hacker bei einem Ransomware-Angriff die Systeme und verlangten vom Eigentümer ein Lösegeld. In letzter Zeit wurden jedoch vor allem in entwickelten Ländern Gesetze erlassen, die Organisationen oder Institutionen, die die erforderlichen Maßnahmen zum Schutz personenbezogener Daten nicht ergreifen (können), mit sehr hohen Strafen belegen. Das gab den Hackern einerseits eine sehr gute Motivation und erschwerte es ihnen andererseits, ein System zu übernehmen.
Eine Motivation wurde es, weil man bei einem Ransomware-Angriff nahezu überall im System an Informationen gelangt. Das bedeutet, dass alle Daten des Systems ohne Zustimmung des rechtmäßigen Nutzers anderswo gesichert werden können und das angegriffene Unternehmen oder die Institution beim Lösegeldverlangen schließlich mit der Veröffentlichung dieser Daten noch stärker unter Druck gesetzt werden kann.
Erschwert wurde die Arbeit der Hacker, weil Unternehmen gezwungen wurden, sehr viel mehr in den Schutz vor Cyberbedrohungen zu investieren. Diese Investitionen können Hacker abschrecken, wenn ihre Motivation nicht hoch genug ist.
Nach Angaben von Dragos, einem auf SCADA (Supervisory Control and Data Acquisition) und ICS (Industrial Control Systems) spezialisierten Cybersicherheitsunternehmen, steckte die russische Cybercrime-Gruppe DarkSide hinter dem Angriff.
Laut dem Blogbeitrag, den Dragos am 5. November 2021 veröffentlichte, gehen DarkSide und ähnliche Ransomware-Gruppen opportunistisch vor. Sie suchen leichte Ziele, schätzen ab, ob sie ein gutes Lösegeld erzielen können, und führen dann den Angriff aus. Leider gehören die meisten Unternehmen, die SCADA-Systeme nutzen, zu den bevorzugten Zielen.
Denn diese Unternehmen verbinden sich, wenn sie Systemeinheiten an verschiedenen Standorten erreichen wollen, über ungesicherte, mit schwachen Passwörtern geschützte und aus dem Internet erreichbare Dienste. Manchmal weisen diese Dienste sehr kritische Sicherheitslücken auf, was den Appetit der Hacker auf diese Unternehmen weckt.
Was die Einzelheiten des Vorfalls betrifft, gehen die Untersuchungen davon aus, dass die Hacker die Stilllegung dieser größten Kraftstoffpipeline der USA verursachten, indem sie nur ein einziges Passwort erbeuteten.
Laut einem am 4. Juni 2021 bei Bloomberg veröffentlichten Artikel drangen die Hacker am 29. April 2021 über ein virtuelles privates Netzwerk (VPN), das auch die Beschäftigten für den Netzzugang nutzten, in das Firmennetz ein. Obwohl dieses VPN zum Zeitpunkt des Angriffs nicht mehr genutzt wurde, ermöglichte es noch den Zugang zum Netz von Colonial.
Es stellte sich heraus, dass das Passwort dieses Kontos zusammen mit einer Reihe von Passwörtern im sogenannten Darknet, das für legale wie illegale Zwecke genutzt wird, geleakt worden war. Das bedeutet, dass sehr wahrscheinlich einer der Beschäftigten ein Passwort, das er auf einer anderen Plattform verwendete, auch für das Konto benutzte, für das ein eigenes Firmenpasswort empfohlen war.
Ein weiteres auffälliges Detail ist, dass das VPN des Unternehmens ohne Multi-Faktor-Authentifizierung (MFA), eine der heute unverzichtbaren Sicherheitsebenen, betrieben wurde. Das erleichterte den Angreifern den Zugang noch zusätzlich. Bemerkenswert ist auch, dass das Passwort allein nicht genügt, um ins Firmennetz zu gelangen; man braucht auch einen Benutzernamen, und wie die Hacker ihn herausfanden, ist noch nicht bekannt.
Was die Abschaltung der Pipeline betrifft, so sah am 7. Mai 2021 gegen 5 Uhr morgens ein Beschäftigter auf einem Bildschirm eine Lösegeldforderung in Kryptowährung. Nachdem der Betriebsleiter informiert worden war, wurde mit dem Herunterfahren begonnen, und um 6.10 Uhr war die Pipeline vollständig abgeschaltet.
Die Untersuchungen ergaben, dass sich der Angriff auf die IT-Systeme des Unternehmens beschränkte, und man ging davon aus, dass die SCADA-Systeme nicht beschädigt wurden.
Die Angreifer stahlen zudem rund 100 Gigabyte Daten und verstärkten damit ihren Druck auf die Führung von Colonial, das Lösegeld zu zahlen, erheblich. Das Unternehmen zahlte 4,4 Millionen Dollar Lösegeld.
Was die Täter betrifft: Obwohl rund 2,3 Millionen Dollar des gezahlten Lösegelds im Juni 2021 vom US-Justizministerium zurückgeholt wurden, ist wegen der Zahlung in Kryptowährung nicht genau bekannt, an wen und wohin es ging. Daher sind die Täter höchstwahrscheinlich damit beschäftigt, neue Ziele auszumachen.
Zur Antwort auf die Frage im Titel: In solche Systeme einzudringen und sie funktionsunfähig zu machen, ist nicht unmöglich, mitunter sogar sehr leicht. Letztlich werden diese Systeme von Menschen benutzt. Und betrachtet man die bisherigen Cyberangriffe, sieht man, dass meist zunächst menschliche Schwächen ausgenutzt werden, um ins System zu gelangen, und dann der Wirkungsbereich des Angriffs ermittelt und über die Schwachstelle ausgeweitet wird.
Andererseits sind SCADA/ICS-Systeme auch technologisch noch nicht ausreichend gegen einfache Cyberangriffe geschützt. Denn als diese Systeme aufkamen, wurden sie entwickelt, um die vom System verlangte Funktion zu erfüllen, während ihre Sicherheitsaspekte in den Hintergrund traten.
Fazit: Wenn nationale Infrastrukturprojekte mit höchstem Sicherheitsbedarf wie Staudämme, Ölpipelines oder Wasseraufbereitungsanlagen, in denen SCADA-Systeme eingesetzt werden, entstehen, muss die Cybersicherheit an erster Stelle stehen. Schulungen, die den dort Beschäftigten das nötige Sicherheitsbewusstsein vermitteln, dürfen nicht vernachlässigt werden.
Monatlich · kostenlos
Kompass des Monats
Der monatliche Newsletter von PUGAT.
Weiterlesen

Die sich wandelnde Cyberbedrohungslage und die Cybersicherheitsvorschriften der EU

Allianz für Cyber-Sicherheit (ACS): Abstimmung und Koordinierung in der Cybersicherheit in Deutschland
Das hässliche Gesicht des hybriden Krieges im Cyberraum: Fancy Bear (APT28)
Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite
